Last modified: Thu May 31 11:12:26 2007 +0900 (JST)
このページの情報を利用される前に、注意書きをお読みください。
》 バンコク中心部で同時多発テロか 20人以上負傷 (asahi.com, 12/31)、 タイ:バンコクで同時爆弾テロ、2人死亡 (毎日, 12/31)
》 朝鮮日報選06年韓国10大ニュース (朝鮮日報, 12/31)
》 [海洋基本法]「なかったことの方が不思議だ」 (読売, 12/31)。確かになあ。
》 狂犬病ワクチン足りない! 予防接種中止の病院続出 (asahi.com, 12/31)。全国的に足りないようですね……。
》 米国:イランに照準を合わせる米キリスト教右派 (JANJAN, 12/30)
》 絞首刑になった元大統領、でも自分で首を絞めたのは・・・ (JANJAN, 12/31)。フセイン死刑関連:
》 The 923293 hotfix adds support for SD High Capacity memory cards in Windows XP (Microsoft) だそうです。
》 The W3wp.exe process consumes up to 99 percent of the CPU resources every several minutes on a Windows Server 2003-based computer (Microsoft)。hotfix があるそうです。
》 弦巻ナレッジネットワークの「「日本版404条」審議過程の検証」は興味深いです。。。 (まるちゃんの情報セキュリティ気まぐれ日記, 12/30)
》 「女性システム管理者の憂鬱」における責任感と倫理観の欠如 (Semplice, 12/30)
》 postcard.exe (SANS ISC, 12/29) の話ですが、手元への着弾は 1300 を越えました。 手元的には、近年稀に見る状況だなあ。 (1300 と言えばルチ将軍ですな)。
添付ファイル名も postcard.exe だけではなくなってきたようで……。 Modified versions of the malicious New Year cards (F-Secure blog, 12/30)、 Postcard.exe - Let the mutations begin (SANS ISC, 12/30)
》 防犯警報音の調査研究 (社団法人 日本防犯設備協会) (info from [openmya:037065])
当協会の技術部会規格調査委員会はその緊急対応効果の維持向上を図るべく、平成17年1月「防犯警報音」の調査・検討を開始し、平成18年3月に業界技術標準「SES E0005 防犯警報音規格」を制定しました。
サンプル音が掲載されています。
》 米国の費用対効果分析によると日本の方法は費用がかかる? (まるちゃんの情報セキュリティ気まぐれ日記, 12/29)
》 半年以内に米イラン戦争が始まる? (tanakanews.com, 12/28)
<2006年12月29日(金)23:00現在> 1. 発生日時 2006年12月27日 午前零時頃より 2. 障害内容 ●国際専用回線・国際FR回線を利用されている一部法人のお客様に障害が発生しております。 ・影響回線数:9回線かなり回復しましたね。
台湾南部で2度にわたって強い地震があり、海底ケーブルが切断された為、 下記地域での国際ローミングサービスがご利用できない状況が発生しておりましたが、 12月29日(金)午後3時頃にすべての地域において復旧いたしました。 ご利用のお客さまには、ご迷惑をおかけしましたことを深くお詫び申し上げます。
》 Windows Server 2003 Service Pack 2 Release Candidate (Microsoft) なんて出てたのね。 Windows Server 2003 SP2 RC: Come and get it! (Windows Server Division WebLog, 11/17)、 Free hard disk space requirements for Windows Server 2003 Service Pack 2 (SP2) (Microsoft)
》 宇宙戦艦ヤマトの外観は著作物ではない? (slashdot.jp, 12/29)。なんだかややこしいことになっているようで。
》 postcard.exe (SANS ISC, 12/29)。理工学部には 195 発着弾しました。
》 狂犬病ワクチン枯渇 予防接種制限へ (神戸新聞, 12/29)。ウーム。
》 《ESPIO!》 安倍首相訪朝で拉致問題全面解決!? (ESPIO!, 12/29)
》 クリスマスに「ボットネット」が縮小,「プレゼントがXP SP2マシンだったため?」 (日経 IT Pro, 12/28)
》 地球上でもっと環境汚染の激しい都市ワースト10、ロシアの都市が上位を独占 (technobahn, 12/28)。元ねたは World's Worst Polluted Places 2006 (Blacksmith Institute) のようです。元ねたには「ノミネートされたものの TOP 10 入りを果たせなかった地域」も掲載されています。
》 LinuxShield1.3でのDAT(ウイルス定義ファイル)の更新に失敗する場合 (マカフィー, 12/27)。ftp.nai.com ってけっこう変だよね。IP アドレスはしょっちゅう変わるし、変なコンテンツを持ってる奴がいたりするし。 直接 ftp.nai.com を見るのではなく、信用できそうなコンテンツを持っているサイトから mirror しておいて、LinuxShield からはその mirror サーバを見るようにする、とかした方がいいと思うし。
》 近づいてきたドル崩壊 (tanakanews.com, 12/26)。タイ話の関連:
》 未熟な安倍内閣が許した危険な官僚暴走の時代 (日経 BP, 12/27)
あの醜態を見ながら安倍首相は、どこか人を見る目が根本的に欠けているのではないか、と思った。おまけに、情勢判断能力も弱いようだ。
》 [AML 11193] リカービさん全面勝訴!、[AML 11195] リカービ勝訴:判決の概要。 どうして読売の記事だけ「イラク人男性」なのだろう。読売はアブデル・アミール・アル・リカービ氏の名誉を回復したくないのだろうか。
》 飲酒運転の厳罰化、同乗者にも罰則…道交法改正案 (読売, 12/28)、 道路交通法改正試案:飲酒運転、ひき逃げ厳罰化 (毎日, 12/28)。「車両の後部座席のシートベルトの着用を義務付け」といった内容もあるようで。
<2006年12月28日(木)12:00現在> 1. 発生日時 2006年12月27日 午前零時頃より 2. 障害内容 ●国際専用回線・国際FR回線を利用されている一部法人のお客様に障害が発生しております。 (影響回線数 37回線)昨日は 42 回線だったので、すこしは復旧しているようだ。
<企業向けデータ通信サービス>(11時00分現在)データ通信はかなり復旧できているようだけど、これはむしろ、「まだ復旧できていないものは被害が甚大」ということなのかな。
・専用線サービス : 146回線のうち120回線回復
・フレームリレー : 18回線のうち16回線回復
・IP-VPN : 70回線のうち69回線回復
・ATM : 9回線のうち 7回線回復
<インターネット接続サービス>
・グローバルIPネットワークサービス
アジア域内のIPバックボーン回線は一部を除き回復しましたが、一部遅延が継続しております。
<国際電話付加サービス>
国際電話の付加サービス機能(国際フリーダイヤルおよび国際プリペイドカード)について、以下の国・地域から日本国内へのご利用ができない状態となっています。
インドネシア、オーストラリア、シンガポール、スリランカ、タイ、台湾、ベトナム、香港、マレーシア
2006年12月26日(火)に発生した台湾南部沖地震に伴う、アジア向け海底ケーブルの障害により、グローバルエキスパートの音声通話がご利用できない状況が発生しておりましたが、2006年12月27日(水)20:45に復旧しております。
なお、復旧以降につきましても国際回線の混雑により、アジア地域の国際ローミングサービスおよび国際電話サービスが繋がりにくい状況が継続しております。
(影響地域)午後 4:30 版ではオーストラリアが復旧地域入りしていた。
オーストラリア、ニュージーランド、中国、香港、インド、インドネシア、マレーシア、シンガポール、タイ、ルクセンブルグ
(復旧地域)
グアム、サイパン、オマーン、ブルネイ、オランダ、フィリピン
》 元スパイ殺害、ユコス元幹部関与の可能性 ロシア最高検 (asahi.com, 12/28)。……ということにしたいのかな?
ネブズリン氏の弁護人はロイター通信に対し、「旧ソ連国家保安委員会(KGB)のやり方だ。ばかげている」と、容疑を全面否定した。
》 サイバークリーンセンター(CCC)への技術協力 (トレンドマイクロ)。
経済産業省(名目者はJPCERT/CC)では、未知のウイルスを解析し駆除ツールを開発する。
駆除ツールの中身はトレンドマイクロ システムクリーナー (おまけに、ちょっと古い) なんだけどなあ。JPCERT/CC の中にトレンドマイクロの人がいる、ということなんだろうか。
CCC 関連: 平成 18 年 12 月 12 日 (火) はサイバークリーンセンターがオープンした記念すべき日なんです。皆さんご存知でした? (Microsoft, 12/27)
》 au携帯電話 [W43K (京セラ製)] をご利用中のお客様へのお詫びとお願い (au, 12/28)
(1) 着うたフルを再生すると、途中で再生が止まってしまう場合があります。
(中略)
(2) EZサービスの初期設定に失敗し、Eメールを受信できない場合があります。
》 ヤフオクの家電ドットコム被害、ヤフーが全額補償 (Internet Watch, 12/27)、 ヤフオク、「家電ドットコム」の被害者に全額補償 (slashdot.jp, 12/27)
楽天・ヤフーなどの出店規約、独禁法抵触の恐れ…公取 (読売, 12/27)、公取委、オンラインショッピングモールにおける出店事業者/運営事業者間の取引の実態に関する調査結果を発表 (ascii24, 12/28) という話もあるそうで。
》 秘文シリーズ: McAfee VirusScan Enterprise 8.5iをはじめとするマカフィー株式会社 セキュリティ製品をインストールすると,暗号ファイルが扱えなくなる事象についてのお知らせ(続報) (日立, 12/27)。VSE 8.5i の「アクセス保護」機能を無効にし、「設定ツール(vsehbset.exe)」を実行した上で「アクセス保護」機能を再び有効にすれば問題を回避できるそうだ。ってこれ、除外設定を行うだけのソフトなんじゃないの?
JVN#45006961: Joomla! におけるクロスサイトスクリプティングの脆弱性。 Joomla! 1.0.12 で直っているようです。
CVE-2006-6753。Event Viewer は % 入りのイベントログをきちんと処理しない、という話。
JVN#31185550 tDiary における任意の Ruby スクリプトを実行される脆弱性。 tDiaryの脆弱性に関する報告(2006-12-10) (tDiary.org) で修正された件の話。
関連: 情報流出:ICカード技術情報など ソニー子会社 (毎日, 12/27)。いまごろ……
》 米国防総省、ブラウザーベースのメールソフトの利用を全面禁止 (テクノバーン, 12/27)。本当に?
》 ドコモのSO903i、コンテンツダウンロードに失敗する不具合 (ケータイ Watch, 12/26)、 FOMA「SO903i」 ソフトウェアアップデートのお知らせ (NTT ドコモ, 12/26)。Benjamin さん情報ありがとうございます。
》 JPRSが電子メール中の日本語ドメイン名URLをクリック可能にするためのソフトウェア開発者用ガイドラインを公開 (JPRS, 12/27)
》 台湾で震度5、M6.7 死者確認 沖縄でも揺れ (asahi.com, 12/27) の影響で、日本 - 香港間の海底ケーブルが損傷したようです [memo:9196]。
●国際専用回線・国際FR回線を利用されている一部法人のお客様に障害が発生しております。 (影響回線数 42回線)
●日本から発信するアジア向け国際通話については、ネットワーク上で迂回させておりますが、一部つながりにくい状況となっております。
●アジアから日本へ着信する次の国際電話サービスについては、つながりにくい状況となっております。 ダイヤルジャパン/ホームダイヤル/国際フリーコール/プリペイドカード
●インターネット接続サービスについては、アジア向けのメール送受信・インターネット閲覧が難しくなっております。
<企業向けデータ通信サービス>
・専用線サービス :165回線
・フレームリレー :12回線
・VPN :14回線
・ATM :7回線
<インターネット接続サービス>
・グローバルIPネットワークサービス
日本〜香港間のIPバックボーン回線が全断し、アジア地域でのインターネット通信の一部に遅延または通信できない状態が発生しております。
<国際電話付加サービス>
国際電話の付加サービス機能(国際フリーダイヤルおよび国際プリペイドカード)について、以下の国・地域でご利用できない状態となっています。
インドネシア、オーストラリア、シンガポール、スリランカ、タイ、台湾、ベトナム、香港
ドコモでは、インド、マレーシア、中国、タイ、フィリピン、香港、ベトナム、インドネシア、ニュージーランド、オーストラリア、カタール、パキスタン、ブルネイ、モルディブ、ラオス、シンガポール、モルドバ、台湾、フィジー、サウジアラビアの各地域において、現地で利用できない状況が発生している。同社では、国際ローミングサービス案内ページの「不通情報」ページにて詳細を案内している。
KDDIでは、地震の影響でグローバルエキスパートによる音声通話が、対応エリアすべてで利用できない状況。また、グローバルパスポートによる音声通話は、台湾において繋がりにくい状況という。
ソフトバンクモバイルでは、オーストラリア、ニュージーランド、中国、香港、インド、インドネシア、マレーシア、フィリピン、シンガポール、タイ、オマーン、ブルネイ、オランダ、ルクセンブルグの各地域で国際ローミングサービスが利用できない状況になっている。
またウィルコムは、台湾で音声通話が繋がりにくい状況になっているという。台湾から日本への通話は問題ないとのことだが、日本から台湾への通話が繋がりにくい状況とのこと。
台湾の南沖合いで、損傷が確認された海底ケーブルはチャイナUSA、APCN、APCN2号、FLAG、SNW3、FNALの6本。KDDIによると、海底ケーブルは大域的にみれば網の目状に敷設されているので、通信が全面的にダウンすることはないが、企業専用回線では通信が不能になったケースも出ている。日本−台湾間に障害の報告はない。
SINET (TEIN2) の日本 - 香港、日本 - シンガポール回線 (各 622Mbps、国立情報学研究所ニュース No.31 の p.7) も止っているそうです。 (info from [sinet-all:165])
》 中国浙江省工商局、「東芝、富士通、NEC、HPのノートPC不合格」 (日経 BP, 12/20)
》 議論すべき時が来た組み込み機器のセキュリティ (ITmedia, 12/26)
》 Linux Kernel Watch 12月版 ついに仮想化がカーネル標準機能に!? (@IT, 12/27)
》 【ご注意ください】 「PE_FUJACKS」ファミリーの感染被害が拡大中 (トレンドマイクロ, 12/26)
PE_FUJACKS.AI-O を get できたので Virustotal.com でチェックしてみた。
| Antivirus | Version | Update | Result |
|---|---|---|---|
| AntiVir | 7.3.0.21 | 12.26.2006 | TR/Delphi.Downloader.Gen |
| Authentium | 4.93.8 | 12.22.2006 | Possibly a new variant of W32/new-malware!Maximus |
| Avast | 4.7.892.0 | 12.21.2006 | Win32:Delf-BCN |
| AVG | 386 | 12.26.2006 | Win32/Delf.2.C |
| BitDefender | 7.2 | 12.26.2006 | Generic.Malware.SPBPkprng.45918718 |
| CAT-QuickHeal | 8.00 | 12.26.2006 | (Suspicious) - DNAScan |
| ClamAV | devel-20060426 | 12.26.2006 | Trojan.Gadgo.20 |
| DrWeb | 4.33 | 12.26.2006 | Win32.HLLP.Whboy |
| eSafe | 7.0.14.0 | 12.26.2006 | Virus.Win32.Delf.ap |
| eTrust-InoculateIT | 23.73.98 | 12.24.2006 | no virus found |
| eTrust-Vet | 30.3.3271 | 12.23.2006 | no virus found |
| Ewido | 4.0 | 12.26.2006 | no virus found |
| Fortinet | 2.82.0.0 | 12.26.2006 | suspicious |
| F-Prot | 3.16f | 12.22.2006 | Possibly a new variant of W32/new-malware!Maximus |
| F-Prot4 | 4.2.1.29 | 12.22.2006 | W32/new-malware!Maximus |
| Ikarus | T3.1.0.27 | 12.26.2006 | Virus.Win32.Delf.ap |
| Kaspersky | 4.0.2.24 | 12.27.2006 | Virus.Win32.Delf.ap |
| McAfee | 4926 | 12.26.2006 | W32/Fujacks.j |
| Microsoft | 1.1904 | 12.26.2006 | no virus found |
| NOD32v2 | 1939 | 12.26.2006 | a variant of Win32/Fujacks |
| Norman | 5.80.02 | 12.26.2006 | Suspicious_F.gen |
| Panda | 9.0.0.4 | 12.27.2006 | Suspicious file |
| Prevx1 | V2 | 12.27.2006 | Dropper.Payload |
| Sophos | 4.13.0 | 12.26.2006 | Mal/Packer |
| Sunbelt | 2.2.907.0 | 12.18.2006 | VIPRE.Suspicious |
| TheHacker | 6.0.3.136 | 12.24.2006 | no virus found |
| UNA | 1.83 | 12.26.2006 | no virus found |
| VBA32 | 3.11.1 | 12.26.2006 | no virus found |
| VirusBuster | 4.3.19:9 | 12.26.2006 | novirus:Packed/FSG |
whboy.net でぐぐってみると、中国や韓国な web ページがたくさん hit するなあ。
アフィリエイトIDが書き換わる脆弱性について (はてな, 2006.12.26)
[SA23492] w3m Certificate Handling Format String Vulnerability。 w3m で -dump または -backend するときに、https URL で format バグがあるという話。 CVE-2006-6772
[SA23487] Windows Workstation Service NetrWkstaUserEnum Denial of Service。Not critical とされているなあ。 PoC code。
》 [AML 11179] 「ワーキングプア I・II」レポート。 すばらしいまとめ。これはすごい。必読。
「美しい国」と言っている人は、この傾向を加速させる方向でしか考えていないようだ。またまた個人増税 & 企業減税だって? 冗談はよせ。
ワーキングプア関連: ワーキングプアを生む日野自動車「偽装出向」調査 (保坂展人のどこどこ日記, 12/24)
》 将棋ソフト訴訟 和解 米長会長側が著作権侵害認める (毎日, 12/26)
》 「FRaU」読者の服や靴のサイズ流出 講談社が個人情報を誤送信 (iZa!, 12/17)。「なぜわざわざ添付するのか」がさっぱりわからないなあ。 関連:
》 Vistaで化ける字,化けない字 (日経 IT Pro, 12/14)、 Vistaで化ける字,化けない字(続報) (日経 IT Pro, 12/25)。実際にどの「文字」が対象となるのかについての詳細など。
この話については、複数の事象を混同しがちなVistaの文字問題 (日経 IT Pro, 12/15) や マイクロソフトがVista互換性情報サイト開設、新文字セットの詳細情報も公開 (日経 IT Pro, 12/11) も参照。 あと、 Windows Vistaの文字セット問題 (slashdot.jp, 12/26) に CharNextW / CharPrevW における合成文字及びサロゲート・ペアの扱いについての情報がありました。
VistaでUnicode以外の選択肢はなかったのか?──京大の安岡助教授が語る (日経 IT Pro, 12/26) も出てました。
安岡氏:マイクロソフトがJIS X 0213:2004をサポートすることは,とてもいいことだと思います。ただマイクロソフトのJIS X 0213サポートは「文字セット」のサポートであって,「文字コード」のサポートではないことは指摘したいです。(JIS規格を策定した側としては)サポートするなら徹底してサポートしてほしかったと思っています。
JIS X 0213:2004という文字コード規格は,エンコード・メソッド(手法)も「参考」として記載しています。「Shift_JIS-2004」「EUC_JIS-2004」「iso-2022-jp-2004」です。Windows Vistaでは,これらを全くサポートしていません(Windowsでは,第三水準/第四水準漢字などの「JIS X 0208にない文字」は,Unicodeとしてのみ取り扱う)。
アップルは「Mac OS X」で「Shift_JIS X 0213」に対応しています。Windows Vistaでもファイルの入出力ぐらいは「Shift_JIS-2004」をサポートしてくれても良かったのではないかと思っています。
》 イラク:スンニ派からのシーア派民兵「掃討」の申し出を検討した米国 (JANJAN, 12/25)
》 チリ:ピノチェト、裁かれることなく91歳で死亡 (JANJAN, 12/25)
》 検証・耐震偽装 悪いのは誰か?何か?(3)おぞましい国交省と外郭団体の密着 (JANJAN, 12/25)
》 Wizard Bible vol.30 が出ています。
》 タウンミーティングの財政規模に関する質問に対する答弁書 (保坂展人のどこどこ日記, 12/25)
》 米Microsoft、RSS関連特許2件を申請 (Enterprise Watch, 12/25)
》 H18年度ウェブアプリケーション開発者向けセキュリティ実装講座の開催について (IPA)。資料が公開されています。 関連: H18年度ウェブアプリケーション開発者向けセキュリティ実装講座 (水無月ばけらのえび日記, 12/16)。
》 もはや消費税率を引き上げる必要はなくなった (日経 BP, 12/25)
》 ソフトウェア制限のポリシーで各種Winnyを起動させない方法(追加版) (うさぎ文学日記, 12/21)
》 家電ドットコムまとめ。eargray さん情報ありがとうございます。 チャリンカーですか……。
》 暴言しんちゃん絶体絶命! (きっこの日記, 12/23)。 確かに、 石原延啓(いしはら のぶひろ) (敷島画廊) を見る限りでは、「余人をもって代え難い」ものではないよなあ、と思う。 カルティエ現代美術財団コレクション展の作品とどう違うのだ。いや、そう言うとカルティエコレクションに失礼か。
きっこの日記はちょっとねえ、という向きにはこちらを: 東京都知事、現代美術を腹にすえかね カルチエ財団、展覧会の開会式でとんだ「とばっちり」 (リベラシオン / 石原都知事のフランス語発言に抗議する会, 4/24)
》 住基ネット 揺れる司法 問われる行政の「信頼度」 (毎日, 12/25)
》 右翼抗議 皇室劇中止の舞台裏: タブーに挑戦 下品さで自滅 (東京新聞, 12/19)。関連:
『週刊新潮』はこれを「美智子皇后や君が代を貶める『不敬で下劣』なイベントに観客は凍りついた」と表現しているのだが、会場の少なくとも大部分の客は凍りついてなどいなかった(同誌の記者は本当に会場に来ていたのだろうか)。(中略) 『週刊新潮』の記事はどうも、この集会主催者へのテロをあおっているような書き方で、それが気になってしまう。
何なのだろうとは思っていたのだが、そういう話だったのか。
新潮が狭めた表現の許容度 皇室寸劇の自粛あおる (篠田博之の「週刊誌を読む」, 12/13) にはジャニーズタブーねたもあるなあ。
》 長勢法務大臣の『クリスマス処刑』に抗議する (保坂展人のどこどこ日記, 12/25)
最後に「今日はクリスマスですね。日本も含めて世界の人々が飾りたて、お祝いをする日に日本発のニュースは処刑です。法務省は、わざわざこの日を選んだのでしょうか」と聞いた。小津刑事局長は慎重な人で何一つ語らなかった。「ただ今、お話のあったことを正確に大臣にお伝えします」と何度か繰り返しただけだった。
》 個人情報保護法は無能なのか? 登録したとたん過去の情報が企業に把握されてしまう場合。。。 (まるちゃんの情報セキュリティ気まぐれ日記, 12/26)。 ユビキタス社会の歩き方(1) もらったEdyはam/pmで使わない。am/pmで使ったEdyは渡さない。 (高木浩光@自宅の日記, 12/24) の解説。
》 発信者情報:同意なしで開示へ ネット被害で業界が新指針 (毎日, 12/26)、 プライバシー侵害の書き込み、ISPが発信者情報を開示する基準を明確化 プロバイダー責任制限法の運用面で業界団体が新たなガイドライン (Internet Watch, 12/26)
》 サイト広告掲載拒否に判断示さぬ判決 (JANJAN, 12/25)。Yahoo 広告掲載拒否話。地裁名物チンカス判決、という奴かなあ。
》 「P2Pを遮断すれば問題が解決していたのは2005年まで」 アンリツネットワークスに聞く、トラフィック増加の現状 (Internet Watch, 12/26)
》 “虚”で“驚”だった2006年の中華IT (ITmedia, 12/26)
》 《 ESPIO! 》“小泉首相在任中に北が正常化策”—公安調査庁「内外情勢の回顧と展望」の的ハズレ度 (12/23)
jumperz.net の金床さんによる、DNS-Pinning のデモページの紹介。外部の web アプリ (スクリプト) が、あなたの web ブラウザを経由して内部のコンテンツを取得する。 デモの際には、外部からはアクセスできないはずの IP アドレスを指定しましょう。
》 エチオピア軍がソマリアの空港を空爆 紛争波及の恐れ (CNN, 12/25)
》 羽越線事故後、進む風対策 ドップラーレーダー増設 (asahi.com, 12/25)
》 ユビキタス社会の歩き方(1) もらったEdyはam/pmで使わない。am/pmで使ったEdyは渡さない。 (高木浩光@自宅の日記, 12/24)。Big Brother 社会の間違いのような気もする。
》 基準より低い電線、横浜市に269か所…無断設置も (読売, 12/25)
》 「低い電線」1歳の命奪う…重機接触、街路灯折れ直撃 (読売, 12/24)。 走行中に街灯倒し父子負傷 建設会社を書類送検 (産経, 12/5) の話。実は電線自体が基準よりも低かったのだそうだ。
》 家電リサイクル法改正、08年通常国会に先送り (読売, 12/25)
》 コミック、ゲームに対策を 警察庁研究会が報告書 (中日, 12/25)。 バーチャル社会のもたらす弊害 から子どもを守る研究会 (警察庁) の 最終報告書のことらしい。
》 sav worm and its cc (SANS ISC, 12/15) の話のつづき。
》 Windows管理者必携、 Sysinternalsでシステムを把握する (@IT, 12/26)。日付が明日だ。
》 SQID (SQL injection digger) 0.2 だそうです。
》 プライバシーマーク制度 web ページねた。itochan さんから (ありがとうございます)
プライバシーマーク制度のサイトのページで、
http://privacymark.jp/ninteikojin/
ここに、
「※公表メールアドレスを暗号化しました」
と赤字で非常に目立つように書かれているのですが、単にエンティティ化されているだけで…
個人情報管理での「暗号化」の定義って広いんですね、という脱力ネタです。
》 [Full-disclosure] New Windows tool - PWDumpX v1.1 (with CacheDump functionality)
》 4人死刑執行:日弁連、アムネスティ日本などが抗議 (毎日, 12/25)、死刑執行抗議声明 (アムネスティ・インターナショナル日本, 12/25)
》 任天堂:Wiiの正しい遊び方啓もうするCM開始 (毎日, 12/25)。ロケットパンチはやめましょう。
》 トラックの運転手や、ご近所の薬局のオヤジと語り合う (関組長の東京・永田町ロビー活動日記blog版, 12/22)
今回、ヒッチハイクで関組長を乗せてくれたトラックの運転手は、日曜日の夕方に香川県東かがわ市の会社を出てずーっと走っており、会社に帰るのは土曜日の朝だという。昨日も積み込みをしていたら夕飯を食う時間がなくなったので、今、 パンをかじっているという。
今で何時間起きているのか?たずねたら、40時間という。労働基準監督署にタレ込んだら、会社はつぶれてしまうやろな、という。
4時間おきに5分以上の休憩をとることになっているという。タコメーターに走行記録が残るが、会社の労務管理担当者はタコメーターを改ざんしてしまうのだという。
なんてこったい。
》 そこが知りたい Windows Server Update Services(第4回): 不要な更新プログラムを削除してディスク領域を節約したい (@IT, 12/15)
》 非接触型電子マネーは消費者にとって安全なのか (高木浩光@自宅の日記, 12/23)
》 平成19年度経済産業省予算案の概要 (経産省, 12/24)
(2) 情報セキュリティ対策の推進 33億円( 35億円)
コンピュータウイルス等の脅威を早期に検知し対応するための早期警戒体制の整備、信頼性の高いIT製品の認証などの技術的対策の強化、情報セキュリティ管理体制に係る監査の普及など管理面での対策強化、一般利用者等への普及啓発活動に取り組み、安全・安心なIT利用環境を実現する。
》 「通信の秘密」の数奇な運命(憲法) (情報ネットワーク法学会 SRT研究会)。 2007.01.09 (火)、東京都文京区、500 円くらい?。面さん情報ありがとうございます。 「定員 30 人」なので、興味のある方はお急ぎください。
》 アフガン:タリバン勢力の復活にNATOが苦戦 (JANJAN, 12/24)
》 アメックスの顧客情報流出 1900万円不正使用 (asahi.com, 12/22)、 カード会員情報流出の可能性に関するお詫びとお知らせ (アメリカン・エキスプレス, 12/22)。保障はされているようです。
》 洪水:71人死亡 5万人が避難 インドネシア・アチェ州 (毎日, 12/25)。うーむ。(typo fixed: 上田さん感謝)
》 「ヤフオク」トラブル増 入札資格緩和が背景に (asahi.com, 12/24)、 ヤフオク「家電ドットコム」に被害報告多数 商品届かず (asahi.com, 12/22)
》 商業打ち上げの鍵になるか H-IIA204とETS-VIII衛星バス (日経 BP, 12/19)
[DeleGate] DeleGate/9.3.2 (STABLE) -- fixes
大文字・小文字を区別しないファイルシステム上で、DeleGateをHTTPのオリジンサーバとして使用した場合、CGI と SHTML のソースが覗けてしまうというバグがありましたので、修正して 9.3.2 (安定版) としました。
JVN#02729869: pnamazu におけるクロスサイトスクリプティングの脆弱性。 pnamazu 2006.12.23 で直っているそうです。
敵は、使える道具は何でも使うだろうからなあ。それが安価なら特に。
Zone-H がハクられた件についての解析報告。特に
というくだりはいろんな場面で発生しそうな気が。 関連:
Web システムは恐いなあ。そもそも「パスワード回復」機能は本当に必要なの? という気もする。
利用者は upgrade しましょう。
Windows 2000 / XP / Server 2003 / Vista に欠陥。 MessageBox() に MB_SERVICE_NOTIFICATION フラグを指定すると、 CSRSS に HardError メッセージが送られる。HardError メッセージは WINSRV.DLL の UserHardError() で処理される。 このとき GetHardErrorText() が呼ばれるが、MessageBox() の第 2 あるいは第 3 引数の先頭が \??\ の場合、GetHardErrorText() はバッファを free() し、free() したメモリのポインタを返してしまう。この結果、メッセージボックスが閉じられた時点で 2 重 free() が発生する。
これを利用すると、local user が local SYSTEM 権限を奪取できる模様。 関連:
》 「スパム対策ブラックリスト」の法的問題 (日経 IT Pro, 12/21)。RBL 話。
Ezor教授は,裁判所を訴訟でスパム攻撃する代わりに,以下のような代替ソリューションがあると提案している。
- 誰をリストに登録するかについて,RBLベンダーは客観的な基準を使うべきである。
- 送信者が不満を表明したときは,彼らがスパム送信者であることを示す証拠がないかぎり,自動的にリストから削除するべきである。
- RBLは,送信メッセージから利益を得る可能性のある者(例えば,宣伝されている製品の広告主)ではなく,罪を犯した送信者のIPアドレスのみをリストに登録すべきである。
- (RBLの)プロバイダには,「客観性と適度の配慮,そして(彼らの活動が及ぼす実害の大きさに相当する)説明責任を含めた,プロフェッショナルとしてふさわしい行動規範の遵守を義務付けるべきである」
》 リチウムイオン電池 回収相次いだ 発熱・発火、信頼揺らぐ (毎日, 12/20)
》 超高層ビルを襲う「激しくてしつこい」揺れ (日経 BP, 12/20)。長周期地震動話。
超高層建築の構造計算では従来、層間変形角や塑性率などの最大値に着目してきた。「しかし、長周期地震では、それだけでは不十分。建物のトータルなエネルギー吸収能力も評価する必要がある」と、北村教授は指摘する。
どういうことかというと、地震波から建物に伝わった「地震エネルギー」は、建物が揺れる「振動エネルギー」、部材が変形する「ひずみエネルギー」、材料内部のエネルギー消費や空気抵抗などによる「減衰エネルギー」に変換される。長周期地震の場合には、地震エネルギーが長い時間にわたって供給され続けるために、その量は膨大なものになる。このため、果たして建物にそのエネルギーを吸収する能力があるのかどうかを評価すべきだと、北村教授は言うのである。もっともな指摘である。
》 友達を区別しがちじゃないですか? 本当に恐るべき情報武装チルドレン (日経 BP, 12/20)
》 みかん星人事件についてご指摘を頂きました (日経 IT Pro, 12/22)
》 ダベンポート発言を「捏造」!したスポーツメディア (JANJAN, 12/22)
》 ホームページサーバーの一時的な停止について (レオパレス21, 12/23)。 KID さん情報ありがとうございます。 しかし、どの URL にアクセスすると「新種のウイルスが検知」されたのかさっぱりわかりません。 http://www.leopalace21.com/ に
【緊急のお知らせ】
サーバーの不具合により、現在弊社からのメール送信ができない状態になっております。 ご迷惑をお掛けし、大変申し訳ございません。
とある話が関係あるのかないのか、よくわかりません。 あと、ぐぐったら ユーザー事例 レオパレス21 (東陽テクニカ) というページがみつかったのですが、今でもこれなのかはよくわかりません。
》 米国のミサイル防衛構想が大ピンチ、数千億円を投じて開発したレーダーが動きません (technobahn, 12/22)
SBXの製造開発を請け負ったボーイング社では補給用にヘリポートを設置したが、後で、このヘリポートに着陸可能なヘリコプターは米軍も沿岸警備隊も保有していないことが判明。
なんじゃそれー。
NOD32 に 2 つの欠陥があったという話。
NOD32 Antivirus DOC parsing Arbitrary Code Execution Advisory。 .CHM ファイルや .DOC ファイルの処理に欠陥があり、攻略 .CHM を使って DoS を、攻略 .DOC ファイルを使って任意のコードを実行できる。 NVD: CVE-2006-6677 CVE-2006-6676
NOD32 Antivirus CAB parsing Arbitrary Code Execution Advisory。 .CAB ファイルの処理に欠陥があり、攻略 .CAB ファイルを使って任意のコードを実行できる。
2006.09.08 の自動更新で修正された……とされているが、日本語版 NOD32 でもそうなのかは不明。
Linux 方面
wget <= 1.10.2 | Unchecked Boundary Condition。 NVD: CVE-2006-6719
HP Printers FTP Server Denial Of Service。 HP LaserJet 5000 Series (firmware R.25.15 / R.25.47) / 5100 Series (firmware V.29.12) で確認したとされている。 SA23396
Oracle 方面:
Oracle <= 9i / 10g (extproc) Local/Remote Command Execution Exploit
Oracle Portal 10g HTTP Response Splitting、 Re: [Full-disclosure] Oracle Portal 10g HTTP Response Splitting。calendar.jsp に CRLF インジェクションだそうです。 NVD: CVE-2006-6697
Re: Oracle Portal 10g HTTP Response Splitting。 calendarDialog.jsp と fred.jsp に CRLF インジェクションだそうです。 NVD: CVE-2006-6699
Oracle Applications/Portal 9i/10g Cross Site Scripting。 NVD: CVE-2006-6703
JVN#74079537: SugarCRM におけるクロスサイトスクリプティングの脆弱性。 SugarCRM 4.5.0g で修正されているようです。既に 4.5.0h が出ているようですが。 NVD: CVE-2006-6712
JVN#78520316: a-blog におけるクロスサイトスクリプティングの脆弱性。 a-blog 1.52 で修正されているそうです。
SEC Consult SA-20061220-0 :: Typo3 Command Execution Vulnerability 。Typo3 4.0.4 で修正されているそうです。 NVD: CVE-2006-6690
NVD: CVE-2006-6673。 WinFTP Server 2.0.2 に DoS 攻撃を受ける欠陥があるそうです。 PoC Code。
》 Web2.0時代のAjax Binary Hacks (TAKESAKO @ Yet another Cybozu Labs, 12/20)
》 鉄道事業者の2割、教育・訓練に問題…総務省調査 (読売, 12/22)
》 韓国で横行する偽造証明書の実態 (朝鮮日報, 12/22)
》 安城「鳥インフル鴨」の卵63万個を廃棄処分 (中央日報, 12/22)
米農務省のウィリアムズ報道官は21日、(中略) 「米国は『食の安全』で定評がある」と強調。はぁ、そうですか……。
》 [FIX] Windows Server 2003 または Windows Server 2003 SP1 を実行している、デュアルコアインテル Itanium 2 プロセッサ 9000 番台ベースのコンピュータで、ユーザー モードまたはカーネルモードのアプリケーションまたはドライバをネイティブで実行すると、さまざまな問題が発生することがある (Microsoft)。さまざまな問題があるそうですが、patch は有償サポートから入手しなければならないそうです。まぁ、Itanium 2 な話なので、ふつうの人には関係ないですかね。
関連: ウイルスバスター コーポレートエディション - 7.x: 修正モジュール:マイクロソフトコンパイラのIA64プラットフォーム向けバイナリファイルに含まれる、さまざまな問題を引き起こす可能性がある問題 (トレンドマイクロ)
》 トレンドマイクロ製品の内部にて使用している第3機関によって開発されたソフトウェア(サードパーティソフトウェア)リスト (トレンドマイクロ)。ssh 1.2.14 ?!
》 “中国でモノ言う人が増えてきた”〜「氷点」前編集長・李大同氏来日講演会 (JANJAN, 12/21)
》 インターネットの管理を世界で論議 −国連インターネットガバナンス・フォーラム市民社会報告会 (JANJAN, 12/21)
》 ロケフリ利用の遠隔視聴サービス、知財高裁も適法と判断 (ITmedia, 12/22)、番組のネット転送「まねきTV」、知財高裁が認める決定 (asahi.com, 12/22)。おめでとうございます。
》 答えてねっと、 12/14 に全面復旧 (24 時間営業) していたんですね。 日経コンピュータ 2006.12.25 に『「答えてねっと」長期閉鎖の真相』という記事が出てました。
》 Microsoft,Windows Vistaのカーネル保護機能と共存可能なカーネルAPIを発表 (日経 IT Pro, 12/22)。例のアレ。
》 人気ガジェットが「痛い」クリスマスプレゼントに? (ITmedia, 12/22)。反復運動過多損傷 (Repetitive Strain Injury, RSI) の話。
》 マイクロソフト、Windows Vistaのセキュリティ機能について説明 パートナー5社のVista対応への取り組みも発表 (Enterprise Watch, 12/21)
ラウンドテーブルに参加したパートナーは、ソースネクスト、トレンドマイクロ、日本エフ・セキュア、日本CA、マカフィーの5社。
ここにもシマンテックはいないねえ。提訴話が影響してたりするんじゃないのかなあと思ったりするけれど、 MSとウイルス対策ベンダー5社、Vistaにおけるセキュリティ機能をアピール (Internet Watch, 12/21) では
なお、セキュリティ対策ソフト最大手のシマンテックは同説明会に出席していなかったが、ジェイミソン本部長によれば「スケジュールの問題で出席できなかった」という。
となっている。はぁ。
セキュリティソフトのVista対応を業界各社が説明 (MYCOM ジャーナル, 12/21) がいちばん詳しいかなあ。
》 PLC(電力線通信)導入実験で短波ラジオに妨害発生 (エレキジャック, 12/19)
Unicodeで拡張子を偽装された実行ファイルの防御方法 (葉っぱ日記, 2006.12.22)。 ソフトウェア制限ポリシーを使って RLO を使ったパス名を禁止する方法の解説。
関連:
ローカルルールへの対応に問題があったようで。
出荷停止の理由は、両製品が搭載するレーザーポインタ機能が、国内で販売する消費財を対象とした消費生活用製品安全法の定める携帯用レーザー応用装置技術基準に適合できない可能性が判明したため。
消費生活用製品安全法におけるレーザーポインター等の規制について (経産省, 2001.01.26) ですか。でもこれ、昨日今日はじまった話ではないのになあ。
ただし、両製品とも国際電気標準会議が定める安全基準を満たしており、人体への悪影響はないとしており、日本以外の地域では引き続き販売を行なう。
「国際電気標準会議が定める安全基準」って何だろう。
あと、回収しているわけではないようです。
両製品は国内で12月から発売されているが、同社では販売済み製品の回収予定はなく、交換や返品を希望するユーザーに対しては、販売店などを通じて個別に対応していくとしている。連絡先はTel.0120-41-6755。
》 セキュリティ対策まんが クジョたいさく物語 (IPA ISEC)。脱力マンガ、結局第8話まで公開されていたんですね。 それにしても、IPA の中の人はこれをハズカシイとは思わないのだろうか。
》 知っておきたい!システム障害時に使う英語 (日経 IT Pro, 12/21)
》 「データ・マイニングでセキュリティ・ログ解析コストを大幅に削減できる」---ラックとNECが実証実験 (日経 IT Pro, 12/21)
》 週刊誌によるお客さま情報流出記事掲載に伴う社内調査結果について (日産, 12/21)。週刊朝日報道に対する調査結果。「旧お客さまデータベース」からの情報漏曳が推定されるが、漏曳範囲が不明なため、
「旧お客さまデータベース」に登録されていた可能性のあるお客さま全員(5,379,909名)にダイレクトメールをお送りし、調査結果の報告とあわせ、本データの悪用への注意喚起を図ります
だそうです。
》 不祥事続きでKDDI小野寺社長が謝罪--MNPシステム障害、公取委の「注意」で (CNET, 12/20)
障害の原因としては、1台のハードディスクだけに負荷が集中することで全体の処理が遅延してしまうシステム設計上のミスがあったと説明。システム改修にかかる費用は軽微で「1億円にもならない水準」(小野寺氏)とした。
9,900 万円くらいだったら「軽微」扱いなのか……。太っ腹な会社だなあ。
》 ドメイン名を安全にコマンドラインに渡す方法について (熊猫さくらのブログ, 12/19)。TOMOYO Linux 話。
》 LSPハイジャックの対処法 - LSP-fixを中心に (higaitaisaku.com, 12/21 改訂)
》 「秘密基地をつくろう!」のグリッターパネルだけ試す (MYCOM ジャーナル, 12/20)
設定は全て、この専用アプリケーション、その名も「司令室」から行うことができる。ところでこのアプリケーション、デフォルト状態で起動すると、いきなり熱い主題歌が流れるので、とりあえずTPOには気を付けたいところ。筆者などは午前5時に作業していたので、危うくお茶をこぼしそうになってしまった。
そんな地雷が埋まっているとは。
》 「2010年国勢調査」の準備が進んでいる(1) (JANJAN, 12/20)
》 ウイルスバスター コーポレートエディション 5.58 Patch 6 公開のお知らせ (トレンドマイクロ)。12/25 に公開だそうで。
》 プロセッサ電源管理機能がサポートされているプロセッサを複数搭載した コンピュータで Windows XP Service Pack 2 を実行するとパフォーマンス が低下することがある (Microsoft)。修正プログラムが無償公開されている。 こちら。
》 You receive a stop error message when you use a Bluetooth radio on a Windows XP-based computer (Microsoft)。修正プログラムが無償公開されている。
》 A Windows Server 2003-based or Windows XP-based computer that is using an AMD PowerNow! driver stops responding (Microsoft)。AMD PowerNow! をサポートする AMD 製プロセッサ を Windows XP / Server 2003 で使うと OS が停まってしまう模様。 修正プログラムが無償公開されている。
》 真の「全天候型」TOUGHBOOKが誕生した (ITmedia, 12/21)
Java 関連
102729: Security Vulnerabilities in the Java Runtime Environment may Allow Untrusted Applets to Elevate Privileges and Execute Arbitrary Code (Sun, 2006.12.19)。[SJ]DK / JRE 5.0 Update 7 以前、1.4.2_12 以前、1.3.1_18 以前に欠陥。2 種類の buffer overflow する欠陥があり、権限上昇が可能。 [SJ]DK / JRE 5.0 Update 8、1.4.2_13、1.3.1_19 で修正されている。
102732: Security Vulnerabilities in the Java Runtime Environment may Allow an Untrusted Applet to Access Data in Other Applets (Sun, 2006.12.19)。 [SJ]DK / JRE 5.0 Update 5 以前、1.4.2_10 以前、1.3.1_18 以前に欠陥。 あるアプレットが別のアプレットのデータにアクセスできてしまう。 [SJ]DK / JRE 5.0 Update 6、1.4.2_11、1.3.1_19 で修正されている。
2006.12.12 付で Linux / UnixWare 用ドライバは欠陥対象から除外されている。
Removed references to Linux and SCO-UnixWare because the kernel architecture precludes this vulnerability; clarified that vulnerability exists in certain Windows drivers for the networking components and adapters.
このため、もともとの記述には <s> を追加した。
関連:
関連:
ひとつだけ、お尋ねする。共通カギと公開カギって分かってますか。暗号のイロハですよ。そういう言い方が「わかってなさそうな雰囲気」をかもし出しているのではないかと。
ネット上でも一部で話題となっており、「情報処理推進機構(IPA)に持ち込まれた」とも伝えられているが、IPAでは「ある人から懸念しているということで情報が持ち込まれたのは事実。ただ、IPAはソフトウェアの脆弱性は受け付けているが、ハードウェアについては対応する権限、および検証能力がない。そのため、(持ち込まれた懸念情報は)受け付けていない。(伝えられている話は)半分事実で半分事実無根と言える」と説明している。なんじゃそれー。
benjamin さん情報ありがとうございます。
Mac OS X 10.4.x に欠陥。QuickTime for Java を Quartz Composer と組みあわせた場合に欠陥があり、 remote の攻撃者が、 埋め込み QuickTime オブジェクトによって描画された画像にアクセスする Java アプレットを経由して、センシティブ情報 (画面イメージ) を取得できてしまう。 CVE-2006-5681
この欠陥は Windows では発生しないし、Mac OS X 10.3.x 以前でも発生しない
Security Update 2006-008 を適用すると、Quartz Composer コンポジションは、local においてか、あるいは署名された Java アプレットでのみ許可されるよう修正されるそうだ。でもそれって欠陥の修正と言えるの?
》 Winny判決、ソフト開発者を処罰する基準を明示せよ (日経 BP, 12/20)
》 ウイルス感染被害レポート - 2006年度(速報) (トレンドマイクロ)
》 長周期地震動:都が庁舎データ拒否 学会からの提供要請に (毎日, 12/20)。なんだかなあ。
》 出生率、1・26に大幅下方修正…少子高齢化が加速 (読売, 12/20)
》 SRA、最新セキュリティソリューション「アプリケーション脆弱性対策ソフト“Fortify SCA”」の販売を開始 (SRA, 12/20)。Fortify Source Code Analysis (SCA) ですか。
》 セキュリティ研究者ら、2007年1月に「Month of Apple Bugs」実施へ (CNET, 12/20)
》 パナソニック、電池内部のショートを防ぐ “安全かつ高容量”のリチウムイオン (PC Watch, 12/19)。19 日に開催された記者説明会の様子。
》 マイクロソフト、省電力機能搭載デュアルコアCPUの性能修正パッチ (PC Watch, 12/20)。Windows XP SP2 用。
》 Skype Worm (F-Secure blog, 12/19)
》 新聞の意味不明な識者コメントはデスクの解釈で捏造される (高木浩光@自宅の日記, 12/19)。読売新聞すごいな。
》 JR 福知山線脱線事故の事実調査報告書が 12/20 付で公開されたようです。
新着情報 (航空・鉄道事故調査委員会 鉄道事故調査インフォメーション) のページにはまだ載っていないようです。
Linux Kernel 方面
NetBSD 方面
[security bulletin] HPSBMA02173 SSRT061230 rev. 1 - HP Integrated Lights Out (iLO & iLO 2) Running SSH Key Based Authentication Remote Unauthorized Access。 Proliant サーバの HP Integrated Lights Out (iLO & iLO 2) において SSH 公開鍵認証を使っていると、 remote からの無認証アクセスを許してしまう模様。 CVE-2006-6608
先日間違えて公開したものの本物版。ana-log さん情報ありがとうございます。
Microsoft Office 2004 for Mac 11.3.2 更新プログラムは、PowerPoint および Entourage の脆弱性を改善します。
これだけしか書かれておらず、詳細は不明。
あわせて、Microsoft Office v. X for Mac 更新プログラム (2006 年 12 月版) (Microsoft) も出ています。
「スパイ的DRM」訴訟でSONY BMGが和解 (ITmedia, 2006.12.20)。カリフォルニア州およびテキサス州と合意、だそうです。
関連:
弊誌は、記事へのコメント提供者のみを訴訟対象にした本訴訟には違和感を拭えず、言論機関と情報提供者との関係性、ひいては表現および報道の自由を保持・保障するうえで、本件は極めて重要な意味を持つものと考えます。
Firefox 2.0.0.1 / Firefox 1.5.0.9 / Thunderbird 1.5.0.9 / SeaMonkey 1.0.7 登場。複数の欠陥が修正されている。
Fixed in Firefox 1.5.0.9 には MFSA2006-75 が含まれているが、MFSA2006-75 の中身を読む限りでは Firefox 1.5 は関係ないように見える。
》 “有害廃棄物輸出”の恐怖の連鎖 (JANJAN, 12/18)。美しい国 = 外国は汚して ok ok。
》 唯一の吉報 「共謀罪」審議入りせず継続へ (保坂展人のどこどこ日記, 12/19)
》 Skype worm (SANS ISC, 12/18)、 Skypeで感染を広げる「Skypeワーム」が出現か,詳細は解析中 (日経 IT Pro, 12/19)
》 「Opera v9.1」リリース、フィッシング詐欺防止機能を搭載 (MYCOM ジャーナル, 12/19)。 Opera Fraud Protection ですか。 Changelog を見る限りでは、セキュリティ修正はないみたい。
》 松下、安全性を向上させた高容量リチウムイオン電池の量産体制を確立 (CNET, 12/18)
》 経産省、SELLATECH製ハロゲンヒーターの使用中止を呼びかけ 〜輸入元の廃業で、回収・交換は困難 (家電 Watch, 12/18)
》 著作権法の一部を改正する法律の制定について (文化庁, 12/17)。問10 著作権侵害等に係る罰則強化の趣旨を教えてください(第119条、第124条)より:
著作権も、知的財産権の重要な構成要素であり、我が国の国民の文化的・経済的活動を支える重要な権利であるため、改正により、著作権侵害に係る罰則について、特許法等と同程度に引き上げることが規定されたところです。
こういう重要な話は「問1」にすべきだよな。Winny やってる人は、ACCS / JASRAC が今何をやっているのかと、今回の法改正が原則として「平成19年7月1日に施行され」ることを理解しましょう。
あと、 問8 機器の「保守・修理」等におけるバックアップのための一時的複製について、 例外的に無許諾で行えることとする趣旨を教えてください。(第47条の3) は読んでおきませう。
》 YouTube「日本語版を表示する用意がある」〜JASRACらの改善要請に回答 (Internet Watch, 12/18)
》 mixi、氏名および性別欄の公開レベルを3段階から設定が可能に (Internet Watch, 12/18)
》 インタビュー:syslog-ng 2.0の開発者Balezs Scheidler氏に聞く (Open Tech Press, 12/18)。 zorp ですか。GPL 版もあるんですね。
》 タウンミーティング室が消えた(15日付質問主意書添付) (保坂展人のどこどこ日記, 12/18)
》 Google特許サーチが運用スタート、ライト兄弟の「空飛ぶ機械」も検索可能 (technobahn, 12/18)
》 TOMOYO Linux 1.3 以降におけるドメインについて (熊猫さくらのブログ, 12/18)
》 「Office for Mac」のアップデートが近日公開,誤って公開されたパッチを削除 (日経 IT Pro, 12/18)。この話って結局、どこにも official な発表がないんだよなあ。
》 MySpaceのフィッシングで収集されたパスワード,最多は「password1」 (日経 IT Pro, 12/18)、 パスワード再考 (Okumura's Blog, 12/19)
》 トヨトミ、石油ファンヒーターの回収を呼びかけ 〜苫小牧の一酸化炭素中毒事故の報道を受け (家電 Watch, 12/18)。これも 20 年以上前の製品だなあ。
》 ORDB.org is shutting down (ordb.org, 12/18) だそうです。
関連:
以上2つの発言につきまして、明らかな事実誤認に基づき弊社の名誉を毀損していることに対して提訴しています。それでいきなり個人に対して高額提訴ですか。まずは訂正依頼するとか反論記事を書かせろとか言うのがふつうなんじゃないの?
一太郎 for Linux が対象に追加されました。 更新モジュールも公開されています。
今 1 つどころか今 3 つくらい話がよくわからないので、とりあえず関連っぽいものを並べてお茶を濁してみるテスト。
通信データは暗号化されており、認証時には3DES(三重DES)、データ通信時にはDESが利用されるええっ DES?!
独自の効率的な相互認証方式と、非接触の利用形態に適した通信方式によって、リーダー/ライターとカードの間の処理は、暗号処理を含めて約0.1秒以内で終了します。「独自の効率的な相互認証方式」?!
FeliCaに使われている暗号方式は、カード間で同じマスター鍵を使う「共通鍵方式」を採用している。この方式はカード単価が安くて決済時間が短いというメリットがあるが、リーダ側に共通鍵管理用の専用装置が必要で、仮にこの鍵が解読されると、その影響はシステム全体に及ぶという問題があった。
関連:
ひとつだけ、お尋ねする。共通カギと公開カギって分かってますか。暗号のイロハですよ。そういう言い方が「わかってなさそうな雰囲気」をかもし出しているのではないかと。
ネット上でも一部で話題となっており、「情報処理推進機構(IPA)に持ち込まれた」とも伝えられているが、IPAでは「ある人から懸念しているということで情報が持ち込まれたのは事実。ただ、IPAはソフトウェアの脆弱性は受け付けているが、ハードウェアについては対応する権限、および検証能力がない。そのため、(持ち込まれた懸念情報は)受け付けていない。(伝えられている話は)半分事実で半分事実無根と言える」と説明している。なんじゃそれー。
benjamin さん情報ありがとうございます。
関連:
関連: 情報流出:ICカード技術情報など ソニー子会社 (毎日, 12/27)。いまごろ……
》 「PS3上のLinuxをWiiリモコンで操作」---Binary 2.0 カンファレンス2006より (日経 IT Pro, 12/16)
サイボウズ・ラボの竹迫良範氏は「Web2.0時代のAjax Binary Hacks」と題し,Ajaxアプリケーションでクロスドメインでデータ通信を行うためにgifファイルにバイナリ・データを埋め込んで送り込む方法を紹介。
なんだか攻略手法のようにも聞こえるのだけど、そういうものなのだろうか。 Binary 2.0カンファレンス 2006 発表資料とレポート (いやなブログ, 12/16) でも、「Web2.0時代のAjax Binary Hacks」の資料は掲載されていないなあ。
》 ロシア・蘇る大国 〜プーチン流資本主義改革〜(仮) (NHK スペシャル)。 「ロシア・蘇る弾圧」という観点の内容ではない模様。
》 [AML 11061] NHK 「ワーキングプア II」への圧力と再放送。 NHK がすばらしいドキュメンタリーを放送するたびに、妙な圧力がかかるようで。なかったことにしたい人がいるんだろうなあ。狂牛病のときを思い出すなあ。
「ワーキングプアは自己責任だ」なんていう批判が殺到しているそうで、ひどいですね。
自己責任言うのは簡単やけど、 「ではそういう人達をどうやって救済するのか」を考えるのが国家というものやろが。政府は自立自立自己責任自己責任言うけど、今日生きるのがやっとの人に自立自立自己責任自己責任言うてもそりゃ無理やでどーすんねん、というのが問題なわけで。 松葉づえを使って必死に歩いている人に対して、「オラオラとっとと自立せんかい!」と言いながら松葉づえを蹴り飛ばす、というのが最近の日本政府だよね。
「ワーキングプア II」の再放送は「12月19日(火)深夜【水曜午前】0時〜1時14分 総合」です。
》 マイクロソフト、IE 7のフィッシング対策機能を改善 (CNET, 12/18)。 The computer may respond very slowly as the Phishing Filter evaluates Web page contents in Internet Explorer 7 (Microsoft) の話。あいかわらず英語版しかないみたい。
》 PacSec 2006 の資料 が公開されています。(info from てっしーの丸出し)
》 最強はどれ? 2007年版セキュリティソフト徹底比較(前編) (ITmedia, 12/14)、 最強はどれ? 2007年版セキュリティソフト徹底比較(後編) (ITmedia, 12/15)。これ、公平な比較ができているのかなあ。 「公平に比較するため、次のように設定した」といった記述が全く見当らないのが気になる。たとえば NOD32 はデフォルトでは検査対象を特定の拡張子を持つものに限定しているのだけど、そういった条件を揃えておかないと、何を測定・比較しているのかわからなくなるわけで。
》 北陸電力、火力発電所の業務情報がWinnyで流出 (Internet Watch, 12/18)。「同発電所に勤務する社員が個人所有していたPCがウイルスに感染し、2006年1月20日以降に業務情報が流出」だそうで。
》 Wiiリモコンのストラップ問題、米国で集団訴訟に発展 (ITmedia, 12/18)。TV にロケットパーンチ!
》 講談社の女性誌、741人分の個人情報を誤送信 (asahi.com, 12/16)、個人情報漏洩事故に関するお詫び (講談社)。Benjamin さん情報ありがとうございます。
》 H18年度ウェブアプリケーション開発者向けセキュリティ実装講座 (水無月ばけらのえび日記, 12/16)
》 Virus spreads from Asus Server (SANS ISC, 12/16)
》 「ユーザー任せのセキュリティはやめたい」、セキュアVMの狙い (ITmedia, 12/15)
》 <電柱腐食事故>経産省は公表せず NTT東西でも61件 (毎日 / Yahoo, 12/9)。関連:
》 KDDIでシステム障害、「番号持ち運び」業務停止 (読売, 12/17)、 【お詫び】ナンバーポータビリティ(MNP)の手続き停止について (KDDI, 12/17)。ソフトバンクを笑えなくなりましたな。
続報: au:携帯の番号継続手続き再開 システム改良し (毎日, 12/18)、ナンバーポータビリティ(MNP)手続き再開のお知らせ (KDDI, 12/18)
》 小泉前総理こそタウンミーティングの責任者だ (保坂展人のどこどこ日記, 12/17)
[SA23391] Microsoft Project Server 2003 Information Disclosure Security Issue
FileZilla 0.9.22 で fix されたねた: CVE-2006-6565 CVE-2006-6564
Windows Media MID File Denial Of Service Vulnerability。 初心者の方にも簡単にできる作業です。 CVE-2006-6601
Windows Explorer WMV File Denial Of Service Vulnerability。 初心者の方にも簡単にできる作業です。 CVE-2006-6602
[SA23415] BitDefender AntiVirus Engine PE File Parsing Buffer Overflow。2006.08.29 の自動更新で直っているそうです。 CVE-2006-6627
PHP 5.2.0 session.save_path safe_mode and open_basedir bypass。PHP 5.2.0 に欠陥。safe_mode と open_basedir による制限を無効にする方法が存在する。 NVD: CVE-2006-6383。
NVD によると、これが patch なんだそうです。
秘文関係
メディアとしての自覚が皆無だから、こういう訴訟を起こせるのだろうなあ。
ある程度音楽業界に明るい人間からすれば「オリコンチャートが現実の売り上げと乖離している部分があり、ランキング操作が行われている」ということが「常識」的な空気として作られていることなのだ。このことをオリコンはきちんと自覚した方が良い。自覚した上でオリコンがすべきことは、真っ当に仕事をしている個人のジャーナリストに資本力を背景とした嫌がらせのような訴訟を起こすことではなく、自分たちが持っている「チャート」という強大なメディアの信頼性をいかにオープンなやり方で高めて、音楽業界と音楽リスナーにメディアとしての有効性を提示するか、ではないか。
関連:
以上2つの発言につきまして、明らかな事実誤認に基づき弊社の名誉を毀損していることに対して提訴しています。それでいきなり個人に対して高額提訴ですか。まずは訂正依頼するとか反論記事を書かせろとか言うのがふつうなんじゃないの?
関連:
弊誌は、記事へのコメント提供者のみを訴訟対象にした本訴訟には違和感を拭えず、言論機関と情報提供者との関係性、ひいては表現および報道の自由を保持・保障するうえで、本件は極めて重要な意味を持つものと考えます。
》 Threat analyses: View by type - Malicious Behavior (Sophos)。へぇ、こんなのあったんだ……。
》 AL20061215 - Worm Alert: Big Yellow (eEye, 12/15)。 sav worm and its cc (SANS ISC, 12/15) の話。
》 Update on Current Word Vulnerability Reports (MSRC blog, 12/15)
GNU inetutils 1.4.2 に付属する ftp サーバの欠陥の指摘。 PoC コードが添付されている。
# Requirements:
# 1. There MUST be a chroot'ed environment for the logged in user
# 2. Directory etc must be writeable by the logged in user (duh!)
#
# The exploit works as follows:
# 1. Create a shared library including a bindshell
# 2. Create a ld.so.preload file referencing the previously created shared library
# 3. Connect to the remote ftp server and log in using the ftp account
# 4. Upload the shared library and ld.so.preload into /etc
# 5. Run /bin/ls
指摘者は wu-ftpd にはこの欠陥はないと主張している。
2006.11.02 より前の Yahoo! Messenger (バージョン不明確) に欠陥。ActiveX コントロールに buffer overflow する欠陥があり、攻略 web ページによって任意のコードを実行される。 詳細情報としては以下が公開されている。
secunia は SA23401: Yahoo! Messenger Unspecified ActiveX Control Buffer Overflow において、Yahoo! Messenger 5.x 〜 8.x が対象であるとしている。
とりあえず Yahoo! Messenger のインストーラをさきほどダウンロードしてみたら、次のものだった。
英語版はもちろん修正されているのだろうが、日本語版はどうなんだろう。
あと、Yahoo! Messenger 英語版には Security Updates というページがあるのだけど、日本語版はどうなんだろう。
関連:
》 迷惑/詐欺メール検索エンジン TMASE 3.6(ビルド 1039)公開のお知らせ (トレンドマイクロ, 12/15)。64bit 対応だそうです。
》 ウイルスパターンファイル 4.109.00以降における誤警告情報 (トレンドマイクロ, 12/15)
》 「ネットvs.リアルの衝突」を読んだ (崎山伸夫のBlog, 12/15)
》 「9億3927万6160円の日付のない請求書」に関する質問主意書 (保坂展人のどこどこ日記, 12/15)
》 金融審議会 会計士に不正通報義務を課す方向 (まるちゃんの情報セキュリティ気まぐれ日記, 12/16)
》 チェチェンニュース Vol.06 No.28 2006.12.15。「リトビネンコの死を考える」など。
》 凍結保存精子:「本人死亡で廃棄」へ 日産婦学会の指針案 (毎日, 12/16)。日本産科婦人科学会はなんだかつながらなくなってるみたい。
》 天皇機関説学者を個別攻撃 報復警告し、転向を強要 (中日, 12/16)
》 包茎手術でHIV感染率半減、米研究機関が発表 (読売, 12/16)
研究者らによると、包茎の男性器は粘膜質の部分が多いため、HIVへの感染率が高いとみられるという。
》 韓国製ヒーターが発火、経産省が使用中止を呼びかけ (asahi.com, 12/15)
》 詐欺 おまけのiPod狙って携帯詐取 偽住基カードで130台 (毎日, 12/15)。住基カードってめちゃ狙い目なんですかね。
》 あなたのパソコンを守る最終防衛ライン USB MISSILE LAUNCHER (ascii24, 12/14)。ねこをいぢめてはいけません。
》 ソフォス、アプリケーションコントロール機能を拡張し、職場でのコンピュータゲームの使用を一括管理・阻止する機能を提供 (Sophos, 12/13)。ふぅん。
》 中国文化部、バーチャルマネーとリアルマネーの取引にメスか (CNET, 12/14)
》 Wiiリモコンのストラップ、無償交換 「切れる」と報告受け (ITmedia, 12/15)。TV に突き刺さるとたいへんなので、該当品の場合は交換してもらいましょう。
》 「DS」「DS Lite」のACアダプター、20万台をリコール (ITmedia, 12/15)。爆発まではしない模様ですが、該当品の場合は交換してもらいましょう。
》 “Windows Update”で公開されているファイルを一括ダウンロードできるソフト (窓の杜, 12/15)。Windows Updates Downloader というのだそうです。
》 The computer may respond very slowly as the Phishing Filter evaluates Web page contents in Internet Explorer 7 (Microsoft)。patch が公開されています。 でもまだ英語版しかないみたい。
》 Detection and deployment guidance for the December 2006 security release (Microsoft)
》 検索用サーバを日本国内に設置可能に (slashdot.jp, 12/14)。でもさぁ、警察って、エロサイトを摘発するときは「海外にあろうが、ターゲットが日本国民ならだめなんだぜ」って言ってませんでした?
》 InterScan Messaging Security Suite - 5.x:古いパターンファイルとスパムデータベースによってDiskが圧迫される (トレンドマイクロ)
》 複数の事象を混同しがちなVistaの文字問題:ITpro (葉っぱ日記, 12/15)。「TEXT HACKS: 役に立たないテクニック10連発」の著者によるツッコミ。
》 複数の事象を混同しがちなVistaの文字問題 (日経 IT Pro, 12/15)
》 阪神大震災の4連発分が建物を襲う (日経 BP, 12/6)
》 著作権侵害 ユーチューブに予防策要請 日本の23団体 (毎日, 12/5)、YouTube社に著作権侵害行為の事前防止策を要請 (JASRAC, 12/5)。「回答期限は12月15日まで」ですか。って今日じゃん。
》 え!中国では下水溝から食用油が作られる?: 大量の農薬も含まれ人体への悪影響必至 (日経 BP, 12/15)。 関連: 中国に残る 髪の毛で造る「醤油」: 政府の摘発追いつかず いまだに屋台で使われる (日経 BP, 6/9)
》 海難事故の悲劇に設計力の欠如を見た (日経 BP, 12/15)
SYM06-024: Symantec Veritas NetBackup : NetBackup Server およびクライアントに脆弱性 (シマンテック)
Visual Studio 2005 の脆弱性により、リモートでコードが実行される (925674) (MS06-073) で修正された。
関連: ZDI-06-047: Microsoft Visual Studio WmiScriptUtils.dll Cross-Zone Scripting Vulnerability (Zero Day Initiative)
2 度あることは 3 度ある。関連:
CVE: CVE-2006-6561
Windows Media Format 7.1 〜 9.5 シリーズ ランタイム、 Windows Media Player 6.4、Windows XP / Server 2003 に 2 つの欠陥。 Windows Media Player 11 にはこの欠陥はない。
Windows Media Format の ASF 解析の脆弱性 - CVE-2006-4702
Advanced Systems Format (ASF) ファイルの処理に buffer overflow する欠陥があり、任意のコードを実行可能。
Windows Media Format の ASX 解析の脆弱性 - CVE-2006-6134
patch があるので適用すればよい。
Windows 2000 に欠陥。RIS が使用する TFTP サービスに対して、匿名ユーザが攻略ファイルを書き込めてしまう模様。 CVE-2006-5584
patch がある他、TFTP サービスを read only に設定することで回避できる。
Windows 2000 / XP / Server 2003 に欠陥。Outlook Express 5.5 / 6 における Windows アドレス帳の処理に buffer overflow する欠陥があり、メールに添付された攻略 Windows アドレス帳ファイルを開くと任意のコードが実行される。
patch があるので適用すればよい。
Windows XP / Server 2003 に欠陥。Client Server Run Time Subsystem (CSRSS) におけるマニフェストファイルの処理に欠陥があり、local user が SYSTEM 権限を取得できる。
Windows 2000 / XP / Server 2003 に欠陥。SNMP サービスに buffer overflow する欠陥があり、remote から任意のコードを実行可能。 CVE-2006-5583
patch があるので適用すればよい。
マイクロソフト セキュリティ アドバイザリ (927709) Visual Studio 2005 の脆弱性により、リモートでコードが実行される の話。patch があるので適用すればよい。
IE 5.01 / 6 に新たな 4 つの欠陥 (IE 5.01: 2、IE 6: 4)。Windows Vista / IE 7 にはこの欠陥はない。
スクリプト エラー処理のメモリ破損の脆弱性 - CVE-2006-5579。 対象: IE 6
Internet Explorer Script Error Handling Memory Corruption (Secunia) の話。スクリプトエラーに関する例外処理に欠陥があり、メモリ破壊が発生、任意のコードを実行可能。
DHTML スクリプト関数のメモリ破損の脆弱性 - CVE-2006-5581。 対象: IE 6
ZDI-06-048: Microsoft Internet Explorer normalize() Function Memory Corruption Vulnerability (Zero Day Initiative) の話。normalize() 関数の処理に欠陥があり、任意のコードを実行可能。
TIF フォルダの情報漏えいの脆弱性 - CVE-2006-5578。 対象: IE 5.01 / 6
ドラッグ & ドロップの処理に欠陥があり、Temporary Internet Files (TIF) フォルダにあるキャッシュされたコンテンツが漏曳してしまう。
TIF フォルダの情報漏えいの脆弱性 - CVE-2006-5577。 対象: IE 5.01 / 6
特定の状況において、OBJECT タグが Temporary Internet Files (TIF) フォルダに含まれるキャッシュファイルのパスを開示してしまう。
修正ファイルを適用すればよい。
》 自衛隊情報流出 防衛庁が文書暗号化 流出防止へ、来春に導入 (毎日, 12/14)
》 日銀 HPにまたサイバー攻撃 (毎日, 12/14)、日本銀行ホームページの閲覧障害について(続報) (日銀, 12/14)。DoS ですか。
》 パワハラ上司の処方箋 (日経 IT Pro, 12/11)。パワハラ上司の方が気になりますか。
》 セキュリティもみじ、行ってきました。 (葉っぱ日記, 12/12)
》 ACCS、JIMCA、JVA、RIAJが海賊版露天商摘発の大阪府警察本部に感謝状を贈呈 (accsjp.or.jp, 12/12)
》 Windowsにおけるバッファオーバーフロー(4) (ITセキュリティのアライ出し, 12/13)
》 UCLAのデータベースに不正侵入,80万人の個人情報漏えいの恐れ (日経 IT Pro, 12/13)
》 製品ガイドのシステム要件に Windows Vista が含まれていません (マカフィー VSE 8.5i)。ok ok だそうです。 関連: 「WindowsVISTA対応についてのご注意事項」 (oita-asp.jp)
》 横浜港に強アルカリ性汚水排水容疑、トヨタを書類送検 (読売, 12/14)、工事汚水排出:トヨタなど書類送検 横浜海保 (毎日, 12/14)
》 姉の住基カードで年齢詐称、中3らをAV出演させる (読売, 12/14)
》 SELinux Policy EditorでSELinuxを簡単に (@IT, 12/8)
》 IRAQ BODY COUNT、 ついに Min. も 5 万人を越えてしまってます。count されていない死者もたくさんいるんだろうなあ……。
》 東芝、レコード事業から完全撤退 東芝EMI全株式売却 (asahi.com, 12/14)。これでようやく反核な歌も ok になるんですかね。 関連: FM東京おまんこ野郎事件とは何か (HELLO WORLD.(ほぼ日刊野狐禅), 2005.09.30)。
結局、「Covers」はキティレコードから発売され、その話題性もあり大ヒットとなりましたが、NHKとFM東京ではオン・エアされなかったとのことです。
その他、清志郎作詞のティアドロップス「谷間のうた」はFM仙台とFM東京で放送禁止に、タイマーズ「土木作業員ブルース」もFM東京で放送禁止となり、どれが直接の原因かはわかりませんが、この後大事件が勃発するのです。
NHK と FM 東京は変化なしですかね。
》 驚きあきれるTM逃げ出し内閣 (保坂展人のどこどこ日記, 12/13)。今度は「日付も印鑑もない請求書」が登場した模様。疑惑はつづくよどこまでも。
塩崎官房長官に「この日付のない請求書の問題は最終報告書に書かれているのか。書いていないのなら、最終報告とは言えないだろう」と追及すると、なんと「読んでないのでわかりません」と逃げた。調査を命じた責任者が読んでいないとは何事だろうか。
報酬返上なんてこともしているようだが、単なるゴマカシとしか思えないね。
》 EEYEB-20061212 (eEye Upcoming Advisories, 12/12)。local 穴。
》 年末年始の営業に関するご案内 (トレンドマイクロ)
[SA23378] CA Anti-Virus Drivers Denial of Service Vulnerabilities。 CVE-2006-6496
[SA23334] OpenLDAP "krbv4_ldap_auth()" Buffer Overflow Vulnerability、 OpenLDAP kbind authentication buffer overflow。 ふつうの人は使わないオプションみたいです。 CVE-2006-6493
IBM DB2 Remote DoS during CONNECT processing 。patch があるようです。
[SBDA] - ColdFusion MX7 - Multiple Vulnerabilities、 [SA23281] Adobe ColdFusion MX Cross-Site Scripting Protection Bypass。 CVE-2006-6483 CVE-2006-6482
F-Prot Antivirus for Unix: heap overflow and Denial of Service。4.6.7 で直っているそうで。 CVE-2006-6293 CVE-2006-6294 CVE-2006-6352
ZDI-06-046: Sophos Anti-Virus SIT Archive Parsing Buffer Overflow Vulnerability (Zero Day Initiative)、 ZDI-06-045: Sophos Anti-Virus CPIO Archive Parsing Buffer Overflow Vulnerability (Zero Day Initiative)、 Sophos Anti-Virus: SIT file vulnerability identified (Sophos)。 Sophos Anti-Virus for Windows: 6.5.0 and 4.6.6 (engine 2.40.2) では直ってるそうで。 CVE-2006-6335
iDefense Security Advisory 12.12.06: Sun Microsystems Solaris ld.so 'doprf()' Buffer Overflow Vulnerabilit、 iDefense Security Advisory 12.12.06: Sun Microsystems Solaris ld.so Directory Traversal Vulnerability
[Full-disclosure] [ GLSA 200612-15 ] McAfee VirusScan: Insecure DT_RPATH。CVE-2006-6474
Veritas NetBackup 5.0 / 5.1 / 6.0 に複数の欠陥。 bpcd.exe に欠陥があり、無認証で任意のコードを実行可能。
Veritas NetBackup 5.0_MP7 / 5.1_MP6 / 6.0_MP4 で修正されている。
SYM06-024: Symantec Veritas NetBackup : NetBackup Server およびクライアントに脆弱性 (シマンテック)
ProFTPD 1.3.0a / 1.3.0 (以前?) に欠陥。mod_ctrls モジュールに stack overflow する欠陥があり、local user が root 権限を奪取できる。ProFTPD 1.3.1rc1 で修正されている。 NVD: CVE-2006-6563
CHM 話の詳細が公開されました:
アラート/アドバイザリ:CVE-2006-5645 ウイルス検索エンジンのRARファイル検索処理における脆弱性 (トレンドマイクロ)。VSAPI 8.150 以上であればこの欠陥に対応できているのだそうです。
》 テスト中の「Office for Mac」用パッチを誤って公開,原因は人的ミス (日経 IT Pro, 12/13)
》 官民挙げての「ボット対策プロジェクト」始動,感染ユーザーに駆除方法を個別通知 (日経 IT Pro, 12/12)
実際にプロジェクトを実施するのは,経済産業省および総務省の委託を受けたTelecom-ISAC Japan,JPCERTコーディネーションセンター(JPCERT/CC),情報処理推進機構(IPA),NTTコミュニケーションズ。そのほか,大手 ISP(BIGLOBE,DION,Hi-ho,IIJ,@nifty,OCN,ODN,Yahoo BB)ならびにセキュリティ関連ベンダー(トレンドマイクロ,マイクロソフト,ソースネクスト,トレンドマイクロ,マカフィー)が参加する。
シマンテックがいないじゃん……。
》
無限に広がる大宇宙 著作権保護期間 (とりあえず 70 年にしたいらしい)
中村氏は、最後にスタンフォード大学のLawrence Lessig教授からのメッセージが届いているとして内容を紹介。Lessig氏は、「英国政府によって支援された、信頼できる独立した立場からの報告書が発表された。このレポートは、我々保護期間延長反対派が10年間議論を続けてきた内容、つまり保護期間延長は公共政策として何の意味も持たないということを実証している」とコメント。「経済学者の分析では、20年間の保護期間延長によって増加するインセンティブは2.5%にも満たない」として、これから生み出される著作権の保護期間を延長することや、現存している著作権の保護期間を延長することは公共のためにならないとした。
これに対して松本氏からは、「最後にそのようなメッセージで締めようというのは納得がいかない」として、改めて著作者の立場からは断固として保護期間の延長を求めると主張。
》 ウィニー開発者に京都地裁が有罪判決、被告側は控訴へ (読売, 12/13)
氷室真裁判長は「(ウィニーが)著作権侵害に利用されていることを明確に認識、認容しており、独善的かつ無責任な態度に対する非難は免れないが、インターネット上で著作権侵害をことさら生じさせることを積極的に意図したわけではない」として、罰金150万円(求刑・懲役1年)の有罪判決を言い渡した。
このロジックで行くと、Web サーバや FTP サーバ、Linux ディストリの開発者も同罪だな。
「ウィニーが著作権侵害をしても安全なソフトとして取りざたされ、広く利用されていた状況の下、ソフトを公開して不特定多数が入手できるように提供した行為はほう助犯を構成する」と結論付けた。
いちばんの幇助は、結果として Winny に対する金子氏の関与を封印してしまった京都府警だと思うけどな。今 ACCS や JASRAC や Telecom-ISAC Japan が行っている活動を、金子氏の協力の元に 2003 年からはじめることができていれば、世の中はずいぶん違う方向に進んでいたと思うんだよね。 そういう相談を持っていったときに、金子氏から「そういう活動には協力できない」という反応が出てきたのであれば、そのときこそ「幇助」として逮捕してもよかったと思うのだが。
関連:
LSEの理事長である新井俊一氏は (中略) 「日本の技術に与える影響は大きい」とコメント。「米国ではGoogleがYouTubeを買収するという大きなニュースがあった。YouTubeはもし日本でやっていたら、確実に潰されていた。さらに言えば、日本ではGoogleそのものも著作権法違反になるかもしれないということが最近ニュースになっている。検索エンジンを作ることもできない、YouTubeも出てこない。そういう日本で、これからのインターネットのベンチャーがどのように発展していくのか。非常に疑問がある」おまけに、いらんところに官がしゃしゃり出てくるしなあ。
カスペルスキー氏:日本のユーザーはセキュリティ対策の必要性だけでなく、対策ソフトの“質”についての意識も低いようです。私個人のイメージとして、日本人は製品のクオリティを重視すると思っていたので、セキュリティソフトの利用率やユーザー意識の現状を聞いて少し驚いています。
》 三洋ジーエスソフトエナジー製携帯電話用電池回収話 (約 130 万個)
あわせて P-06 についても改めてツッコまれているようで:
》 デモが魔法に見えるとき (園田道夫「蔵出しセキュリティ」, 12/13)。Showtime!
》 記者の目:なぜ今、愛国心=松本杏(鳥取支局) (毎日, 12/12)
なぜ今、愛国心か。給食費を払えない家庭の子どもや正社員になれず不安な夜を過ごす若者、働いても豊かさを実感できない中高年、わずかな預金や年金を気にして病院に行けない高齢者……。広がる「格差」から目をそらせるため、「国と郷土を愛する」というソフトな言い回しで国民をまとめ上げようとしているのでは、と思いたくなる。
ワーキングプアII: 努力すれば抜け出せますか や もう医者にかかれない 〜ゆきづまる国民健康保険〜 で報じられている現実の前で、国を愛するだの美しい国だのと言われてもねえ。
》 ウイルスバスター コーポレートエディション 7.3 用 Security Patch(Build_1174)の概要および適用方法 (トレンドマイクロ)
》 住基カードを不正取得し他人になりすましていたのは元警官 (まるちゃんの情報セキュリティ気まぐれ日記, 12/13)
》 Yahoo!メールが迷惑メール対策を強化,送信ドメイン認証「SPF」にも対応 (日経 IT Pro, 12/12)
》 三菱ふそう:ハブ摩耗、整備漏れ 系列工場4割で点検せず (毎日, 12/12)。まだ終りませんか……。
》 インターネットは罠だらけ (日経 IT Pro, 12/13)。リアルワールドだって罠だらけだけどね。
RLO ねたを含む、 「TEXT HACKS: 役に立たないテクニック10連発」だそうです。Viva! Unicode。
Microsoft Excel の脆弱性により、リモートでコードが実行される (924164) (MS06-059) が改訂されています。KB924164 によると、Excel 2002 + Windows Installer 2.0 な環境では execl.exe が正常に更新されなかったのだそうだ。この問題は、新版の修正プログラムでは修正されているそうだ。
Sophos / Trend Micro Antivirus RAR File Denial of Service PoC (milw0rm)
民田さんの資料が公開されてました: 短いTTLのリスク (JPRS)
Security Day 2006 ねた。この話:
Viva! Unicode。nutsec さん情報ありがとうございます。
ところで、ファイル名拡張子に関する懸念と対策について (前編) (マイクロソフト セキュリティ ニュースレター, 2006.01) のつづきってどこかにあるんでしょうか。
追記: Viva! Unicode (葉っぱ日記, 2006.12.13)
Unicodeで拡張子を偽装された実行ファイルの防御方法 (葉っぱ日記, 2006.12.22)。 ソフトウェア制限ポリシーを使って RLO を使ったパス名を禁止する方法の解説。
》 サイバークリーンセンター。 NHK 報道 では「対策ソフト提供」が強調されているけど、ウイルス対策ソフトが不要になるわけではないし。試してみたら、中身はトレンドマイクロの Damage Cleanup Engine / Template (システムクリーナー) のように見えます。 くのいちさん情報ありがとうございます。
……まるごとシステムクリーナーでした: [memo:9182]。 関連:
》 ACCSがプロバイダを介してWinnyユーザに警告メールを送付 (slashdot.jp, 12/12)、 Winny稼動ノード数が先々週末から減少 (高木浩光@自宅の日記, 12/11)。 Winny上の著作権侵害ファイル、被害額は100億円相当〜ACCSとJASRACが試算 (Internet Watch, 11/28) にある
今回の実態調査においてACCSとJASRACでは、WinnyユーザーのIPアドレスを特定しており、該当するユーザーに対してメールで注意喚起を促す活動を行なうという。この活動には、Telecom-ISAC Japanが協力する。
に関連して Winny ノードが減少? 関連: P2Pファイル交換ソフトによる権利侵害ファイル流通防止に関するユーザー啓発について (Telecom-ISAC Japan, 11/28)。 あと、「WinnyユーザーのIPアドレスを特定し」たのは ACCS / JASRAC なので、#1074145 のような寝言を言うのはやめましょう。
》 日立システムが「セキュリティかるた」発売、理解向上を狙う (日経 IT Pro, 12/11)
》 Windows Vistaのハッキングツールが出現、アクティベーションのプロテクトを無効化 (technobahn, 12/11)
企業向けに提供されているローカル・アクティベーション・サーバーを丸ごとVMwareのイメージファイルとしてコピーしたものがいつの間にかにネット上に流通。結果的にこのローカル・アクティベーション・サーバーの複製品を利用することによって正式なライセンスを持たない利用者であってもアクティベーションを行うことが可能となってしまった。
なんだ、ぜんぜんハックしてねーじゃん……。
》 Windows Vista Ultimateのサポート期間決定、「延長サポート付き」で2017年4月まで (日経 IT Pro, 12/8)
》 【動画付き】水にぬれても落としても大丈夫、500円玉4個分の超小型HDD登場 (日経 IT Pro, 12/8)。 HDMC-U の検証レポート。
》 あなたの特許申請は国家安全保障上、認められません (technobahn, 12/8)
》 野党の国会対策がおかしい謎が解けた! (関組長の東京・永田町ロビー活動日記blog版, 12/12)、 【教育基本法】 国会対策委員長の秘密メモが暴露されている (関組長の東京・永田町ロビー活動日記blog版, 12/8)
》 《ESPIO!》 新刊『諜報機関に騙されるな!』(ちくま新書)の案内 (ESPIO!, 12/8)
複数のアンチウイルス製品における RAR アーカイブの扱いに欠陥があり、攻略 RAR アーカイブによって DoS 状態 (無限ループ) になる。 CVE: CVE-2006-5645 指摘されている製品は:
Sophos については 2006 年 11 月版で修正されているようだ。 またトレンドマイクロは、Windows 用スキャンエンジン 8.320、HPUX / AIX 用スキャンエンジン 8.150 で対応されているそうだ。 検索エンジン リリースノート (トレンドマイクロ) には RAR がどうこうという話はないみたいだけど……。
Sophos / Trend Micro Antivirus RAR File Denial of Service PoC (milw0rm)
アラート/アドバイザリ:CVE-2006-5645 ウイルス検索エンジンのRARファイル検索処理における脆弱性 (トレンドマイクロ)。VSAPI 8.150 以上であればこの欠陥に対応できているのだそうです。
JVN#34830904: しょぼしょぼ日記システム(sns)におけるクロスサイトスクリプティング。3.12 版で修正されているそうな。
Bypassing Virus Scanners Using MIME Encoding Tricks (quantenblog, 2006.12.06)。 BitDefender Mail Protection for SMB 2.0, ClamAV 0.88.6, F-Prot Antivirus for Linux x86 Mail Servers 4.6.61, Kaspersky Anti-Virus for Linux Mail Server 5.5.10 における MIME の解釈に欠陥があり、ウイルスと判定すべきファイルを判定せずに素通ししてしまう。
Internet Week 2006 の C2 : DNS DAY 〜DNSにおけるセキュリティ再考〜 の
1. コンテンツデータ肥大化の問題とその対応
           伊藤 高一 [株式会社インターネット総合研究所]
           森 拓也 [住商情報システム株式会社]

2. DNSプロトコルの落とし穴
  o DNS reflector attack
           松崎 吉伸 [株式会社インターネットイニシアティブ]

  o DNSレコードのTTLを短くすることのリスク
           民田 雅人 [株式会社日本レジストリサービス]
のまとめ記事。民田さんのは、TTL が短いと DNS 誕生日攻撃が成立しやすくなる、というお話。 困ったことに、誕生日攻撃を受けたとしか思えないという事例も存在するらしい。 関連:
Benjamin さん情報ありがとうございます。
民田さんの資料が公開されてました: 短いTTLのリスク (JPRS)
民田さんの資料が改訂されてました: 短いTTLのリスク (2006年12月27日修正版) (JPRS)。 6 枚目と 7 枚目の数式が変更されている他にもいくつか違いが。 9 枚目と 10 枚目が「確立」になってますが……。
短い TTL を検出する話が Snort-users-jp ML で出ていました。
JANOG 19 の「これでいいのか TTL - 短いDNS TTLのリスクを考える」 (JANOG) の資料が公開されていました。Internet Week 2006 のものよりも充実しています。
マイクロソフト セキュリティ アドバイザリ (929433) Microsoft Word の脆弱性により、リモートでコードが実行される (CVE-2006-5994) とは別の Word 2000 / 2002 / 2003, Word Viewer 2003 の欠陥が発見され、既に悪用されている模様。
CVE: CVE-2006-6456
Intel の Intel PRO 10/100 Adapters、Intel PRO/1000 Adapters、Intel PRO/10GbE Adapters の Windows / Linux / UnixWare 用ドライバ (NDIS ミニポートドライバ) に欠陥。
buffer overflow するため、local user が kernel 権限で任意のコードを実行可能。
詳細:
修正版ドライバが用意されているので入れかえればよい。
2006.12.12 付で Linux / UnixWare 用ドライバは欠陥対象から除外されている。
Removed references to Linux and SCO-UnixWare because the kernel architecture precludes this vulnerability; clarified that vulnerability exists in certain Windows drivers for the networking components and adapters.
このため、もともとの記述には <s> を追加した。
関連:
NEC 方面で対応ドライバが配布されているようです。上西さん情報ありがとうございます。
tDialy 2.0.3 / 2.1.4.20061127 での修正は不十分だったそうで: tDiaryの脆弱性に関する報告(2006-12-10) (tDiary.org)。tDiary 2.0.4 で修正されている。また tDiary 2.1.4.20061127 への patch が公開されている。
MySpaceで感染を広げる“QuickTimeビデオ・ワーム”,目的はフィッシング で話題になった QuickTime の「機能」は「セキュリティ脆弱性だ」という主張。
QuickTime fails to enforce the same origin policy and to warn the user before loading and executing javascript from external resources -- two things that all similar applications are expected to do. For example, Flash allows embedded scripts, but it warns the user when a flash application tries to access an external resource.
また、この話は Mac OS X でももちろん有効だそうです: QuickTime Flaw is Cross Platform (F-Secure blog, 2006.12.11)。 ま、「機能」なのだから当然か。
》 シコルスキーのヘリコプターに品質上の深刻な問題、米国防省が厳重注意 (technobahn, 12/8)。SH-60 ですか。海自のもの (SH-60J / 60K) はだいじょうぶなんでしょうか。SH-60J改 (MHI) のページに統合コクピットの様子が出てるなあ。
》 米海軍大学のウェブサイトがダウン、中国からネット攻撃を受ける (technobahn, 12/9)
ワシントンタイムズ紙は11月30日付けで海軍大学の教授を務めるリチャード・ゲーツ空軍少将(退役)の発言として「中国人コンピューターハッカーがネット攻撃の背後にいる」と報道。同紙はまた米政府担当者の発言として「最近、連続して行われている米国政府に対してのネット攻撃は議会報告書で指摘したコードネーム『タイタン・レイン(Titan Rain)』によるもので、中国からきたものだ」とも報じている。
中国ですか……。ワシントンタイムズの当該記事: Chinese hackers prompt Navy college site closure (Washington Times, 11/30)。 関連: 「ハッカー集団Titan Rainの背後に中国政府の影」--セキュリティ専門家が指摘 (CNET, 2005.11.25)
》 TOMOYO Linux 1.3.1 が公開されました (熊猫さくらのブログ, 12/9)
》 タウンミィーティング、発言を封殺された女性の告発 (保坂展人のどこどこ日記, 12/8)
タウンミーティングで、文科省は、いじめの実態をきちんと把握し直すべきだという発言は封印し、他方、お金を払ってやらせの質問をさせていたのです。
》 住基ネット「個人離脱」、1人削除に最大3500万 (読売, 12/9)。誤解を招くタイトルだなあ。
現行システムでは、データを削除できるのは住民が死亡した場合か、日本国籍を離脱した場合だけ。どちらの入力もないまま1人少ないデータで府のサーバーと交信すると、「エラー」表示され、約12万7500人分の市民データが入った市のサーバーがダウンする可能性が出てきたという。
本当にそうなるのなら、単なる欠陥だと思うのですが。落ちちゃいかんでしょ。
削除できた場合、その後の運用方法は〈1〉原告を除く全市民のシステムを作り直し改めて接続する〈2〉サーバーから原告のデータを削除して、原告だけ文書で管理する -- の2通り。作り直すには1500万〜3500万円の費用が必要で、文書で管理する場合には、住民票や納税通知書の交付など、原告に関する手続きはすべて手作業となる。
「1500万〜3500万円」というのはシステム再構築のための費用なのですね。とりあえず「1500万〜3500万円の費用」なんてものは不要ない〈2〉で進みつつ、そういう要求 (住基イヤイヤ) が多いようなら別システムを検討する、のがふつうのやり方だと思うが……。
Visual Studio の 1 件は、 マイクロソフト セキュリティ アドバイザリ (927709) Visual Studio 2005 の脆弱性により、リモートでコードが実行される の件だと思われ。
修正予定に Office は含まれないので、マイクロソフト セキュリティ アドバイザリ (929433) Microsoft Word の脆弱性により、リモートでコードが実行される は今年中には直らないのかも。
》 VSE 8.5i と 秘文の混在環境での問題について (マカフィー, 12/8)、 【重要】秘文シリーズ McAfee VirusScan Enterprise 8.5iをはじめとするマカフィー株式会社セキュリティ製品をインストールすると,暗号ファイルが扱えなくなる事象についてのお知らせ (日立, 12/8) 。VSE 8.5 と秘文の暗号化 / 復号機能がぶつかるようです。 VSE 8.0i はだいじょうぶだそうです。
》 「企業のWebアプリケーションには100%脆弱性がある」---セキュアスカイ社長 乗口雅充氏 (日経 IT Pro, 12/6)
》 住基ネット離脱容認、確定へ…敗訴の箕面市は上告断念 (読売, 12/7)。大阪高裁の控訴審判決が確定だそうです。
》 振り込め詐欺:被害額、3年連続200億円突破 (毎日, 12/7)
》 核廃棄物:最終処分地調査への応募を断念 滋賀・余呉町 (毎日, 12/6)
》 「カルドセプトサーガ」にダイス目が偶数と奇数を繰り返すバグ (slashdot.jp, 12/6)。rand() をそのまま使ってしまいました、で FA なんですかね。
》 dnsops ML の [DNSOPS dnsops 159] で「BIND9のcaching serverでqueryごとに(ときどき)UDP portを変えるパッチ」が紹介されてます。
》 「電気通信事業分野におけるサイバー攻撃対応演習」に係る 実施計画の概要の公表 (総務省, 12/1)。DDoS、DNS、IP 電話。
Windows Media Player に欠陥。WMVCORE.DLL に欠陥があり、Advanced Stream Redirector (.ASX) ファイルの "REF HREF" URL の処理で buffer overflow する。 EEYEZD-20061122: ASX Playlist (eEye) によると、WMVCORE.DLL 9.0.0.3250 / 10.0.0.3802 で buffer overflow が確認された模様。CVE: CVE-2006-6134
patch はまだない。
Zero-Day Tracker (eEye) というページができていたんですね。
Windows Media Format の脆弱性により、リモートでコードが実行される (923689) (MS06-078) で対応された。
Adobe Download Manager 2.1.x 以前に buffer overflow する欠陥があり、攻略 ADM ファイルを使って任意のコードを実行可能。 Adobe Download Manager 2.1.x 以前を削除する、あるいは .AOM ファイルと application/aom との関連づけを削除することで回避できる。
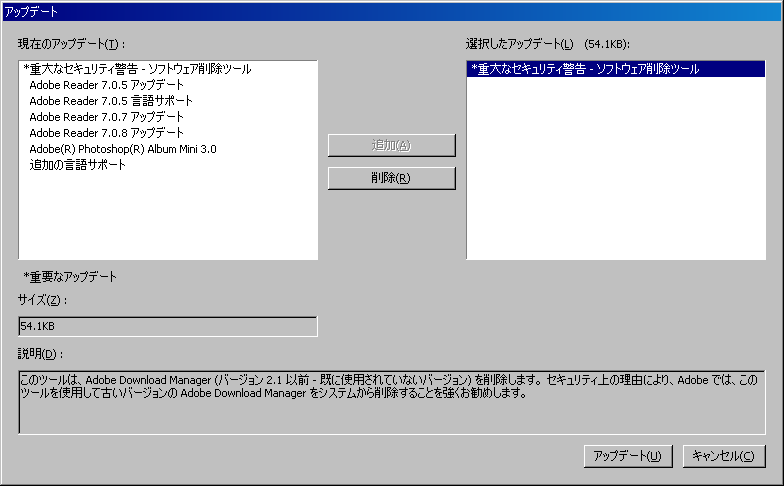
Adobe も APSB06-19: Update available for buffer overflow in Adobe Download Manager を出しているが、「Solution: It is recommended that users uninstall Adobe Download Manager 2.1 and earlier using the instructions provided below.」 としている。また Adobe Download Manager 2.2 で修正されている。手元の Adobe Reader 7.0.8 で「アップデートの有無を今すぐチェック」してみたら、「Adobe Software Manager (バージョン 2.1 以前 - 既に使用されていないバージョン) 」を削除するツールが出てきた。画像。
高橋さん情報ありがとうございます。
楽天ブログに expression ねた な穴があるという話。宮本さん情報ありがとうございます。
GnuPG 1.4.6 / 2.0.1 登場。GnuPG new versions-upgrade now (SANS ISC)。
Update available for potential vulnerabilities in Adobe Reader and Adobe Acrobat 7 (Adobe) 登場。Adobe Reader については Adobe Reader 8 で修正されている模様。 Acrobat 7.x については、Acrobat 8 への更新で解決されるとは書かれていないなあ。
》 An open letter to domain registrars (F-Secure blog, 12/5)
》 ウイルス作成罪はいつになったら成立するのか (日経 IT Pro, 12/6)。共謀罪がまともになったら。……でないと困る。
関連: 共謀罪、野党側「論点整理文書」を提出へ (保坂展人のどこどこ日記, 12/6)
》 迷惑メール対策ブラックリストの功罪について「Spamhaus」と国内ISPが議論 の件について、日商エレクトロニクスの石田さんから情報をいただきました (ありがとうございます) ので追記しておきました。
Microsoft Word 2000 / 2002 (XP) / 2003, Word Viewer 2003, Word 2004 for Mac, Word 2004 v. X for Mac, Works 2004 / 2005 / 2006 に 0-day な欠陥。 攻略 Word ファイルによってメモリ破壊が発生、任意のコードが実行される。 CVE: CVE-2006-5994 (2006.11.21 に登録されたそうで)
修正プログラムはまだない (0-day だもん)。関連:
》 公正取引委員会 「入札談合の防止に向けて」(入札談合防止テキスト) (まるちゃんの情報セキュリティ気まぐれ日記, 12/5)
》 平成18年度情報モラル啓発セミナーin名古屋【今、企業に問われる情報モラルと社会的責任】。 2006.12.15、愛知県名古屋市、無料。江原さん情報ありがとうございます。
》 taRgrey - S25R + tarpitting + greylisting (k2-net)。 S25R に対して接続遅延と greylisting を行う。greylisting においては、要求する再送回数を指定できる。
》 ウイルスパターンファイル 3.969.00以降における誤警告情報 (トレンドマイクロ, 12/5)
》 ある日突然やってくる住宅ローン金利上昇のしわ寄せ (日経 BP, 12/4)
》 空自イラク支援:来年7月まで延長 政府が基本計画変更 (毎日, 12/5)。まだまだ続くよ空自宅急便。
》 痴漢冤罪、イバラの道 東京の夫婦が体験記出版 (asahi.com, 12/4)
●事件をもとに映画化 周防正行監督
(中略)
孝司さんの美大時代の同級生ら「裁判の素人」が再現ビデオなどの証拠作りに加わり、奇跡的に無罪が出た話を聞いた。「このままで感動的な映画になる」と思った。
だが、刑事裁判の仕組みを知れば知るほど、「日本の刑事裁判は不公平だ」との思いを強くした。「『疑わしきは罰せず』の大原則が守られていない。裁判そのものをまるごと見せる映画を作ることにした」
》 「ひかり電話ビジネスタイプ」のつながりにくい状況について (NTT 東日本, 12/5)
対象: 「ひかり電話ビジネスタイプ」をご利用のお客様のうち、故障を起こしている呼制御サーバ(1台)に収容されているお客様(約850ユーザ)
バックアップはないのですか? ……【詳報】NTT東のひかり電話,障害はソフトウエアの不具合が原因 (日経 IT Pro, 12/5)。「12時10分に予備系の呼制御サーバーに切り替えたことで障害から回復し,以降は安定した状態が続いている」そうな。
》 お客様情報の流出に関するお詫びとお知らせ (NTT 西日本, 12/5)。Winny か Share かどっち? ……Winny のようです: ウィニー介し顧客情報3千件、ネット流出 NTT西日本 (asahi.com, 12/5)
会社のパソコンが壊れたことなどから、自宅でもバックアップをとっておこうと、04年11月と昨年6月に業務関連情報を自宅に持ち帰り、私有パソコンにも保存していた。
つまり、そもそも「会社のパソコン」のメンテナンス体制に不備があった、と……。
》 IIJ、Skeed Castによる高画質コンテンツのダウンロード配信実験を開始 (IIJ, 12/5)。明日 13:00 から。
》 ホワイトウェスティングハウスガス衣類乾燥機 恒久対策のお知らせ及びお申し込みのご案内 (ツナシマ商事, 12/4)、ガス衣類乾燥機のリコール(再社告)に関する注意喚起について (経産省, 12/4)
》 ボーイング社、テロ防止用のオートパイロットシステムの特許を取得 (technobahn, 12/5)。これまた 9.11 陰謀論の人が喜びそうな……
》 Snort Inline article by the Italy Snort Users Group (snort.org)
》 エクアドル:マンタ基地、「コロンビア計画」に役割果たす? (JANJAN, 12/4)
》 シリーズ 認知症 その時、あなたは 第1回 “常識”を変えよう(仮) (NHK)
第1回は、「手の施しようがない」「本人は何も分からなくなる」といった認知症をめぐる古い“常識”や“偏見”を一掃する。
シリーズ 認知症 その時、あなたは 第2回 介護の悲劇を防ぐために(仮)
第2回は、認知症介護の現場を徹底ルポ。多くの人たちが理想のケアにたどり着くことができない現実を浮き彫りにすると共に、家族やケアスタッフなど当事者の声を集め、認知症とともに生きていくためのあり方を考えていく
》 脆弱性関連情報の届出関連 FAQ (IPA ISEC)
》 New Hacker Challenge (SANS ISC, 12/4)
》 【CRYPTO-GRAM日本語版】TIAデータベースが復活 (日経 IT Pro, 12/5)
なんとか【共謀罪】の法案審議を回避させたい。 国会の会期は12月15日までだから、正味あと9日間である。
》 著作権法違反の厳罰化とネット監視社会への危惧 (保坂展人のどこどこ日記, 12/3)
おそらく来年の参議院選挙後に「ダウンロード規制」を政府が提案したなら、大きな反響を呼んで議論が沸騰するのは間違いがない。そこに「懲役5年→10年」を加えたら、さらに波紋は広がるだろう。だから、今回の地味な改正内容のうちに 罰則を引き上げておくというのは、うがった見方だろうか。
これも大きな問題だが、さらに別の問題が!
委員会では、国会TVのインターネット中継、とりわけ過去の審議記録映像へのアクセスが「参考人質疑など被写体となった当事者の許諾を得ることが必要となる」(文化庁)という見解が語られ、驚くべきことに多くの国民が事後的に見ている委員会審議のライブラリーの存在は、現行の著作権法違反との認識を示したことだ。
めちゃくちゃだな……。
》 「質問掲示板ミニトラブル & ミニ知識「Norton」編 (2007 年度版以降) (higaitaisaku.com)。Spybot S&D とぶつかる話と対策など。
一太郎 2004 / 2005 / 文藝 / ビューア 4.0 / Lite2 / Lite2 /R.2、 花子 2004 / 2005 / 2006 / ビューア 1.0、三四郎 2005 に欠陥。 ファイルの処理に buffer overflow する欠陥があり、攻略ファイルを開くと任意のコードを実行される。
修正モジュールが公開されているので適用すればよい。関連:
一太郎 for Linux が対象に追加されました。 更新モジュールも公開されています。
Safari 2.0.4 の AutoFill 機能に、Firefox のパスワードマネージャの欠陥と同様の問題がある、という話。
AcroPDF.dll ActiveX コントロールには、さらに別の問題があるらしい: CVE-2006-6236
SquirrelMail - Webmail for Nuts! (葉っぱ日記, 2006.12.04)。expression ねただったのか。
》 MySpaceで感染を広げる“QuickTimeビデオ・ワーム”,目的はフィッシング (日経 IT Pro, 12/4)。MySpace XSS 狙い、流行ってますね。
》 Windows Vista 対応支援センター (Microsoft)
》 ブルガリア:原子炉閉鎖の波紋 (JANJAN, 11/29)
》 年越し映画40本!予告編を大公開 (JANJAN, 12/1)
》 いまだに黒く汚染されたレバノンの海 (JANJAN, 12/2)
》 産業公害の責任は中国だけにあるのではない (JANJAN, 12/2)。日本を含む外資も……という話。
》 You may be unable to use a Cisco VPN client and IPsec at the same time in Windows XP or in Windows 2000 or in Windows Server 2003 (Microsoft)。Cisco VPN Client v4.8.1 以降で修正されているそうな。
》 事故死の子どもの写真をHPに無断転載 教諭を書類送検 (asahi.com, 12/3)。ぐぐるとわらわら出てくるし、「クラブきっず」というのは、その道では有名だったんですかね。
》 オプションを指定しない場合の ssh-keygen の挙動と --help オプションの扱いについて (「実用SSH 第2版」補足, 12/4)
》 「文化庁からJASRACへの天下り」は全面禁止にすべき (CNET, 12/2)。ざぶとん 10 枚!
》 バイラルマーケティングには可視化とリスペクトが必要だ(上) (ITmedia, 12/1)
》 迷惑メール対策ブラックリストの功罪について「Spamhaus」と国内ISPが議論 (Internet Watch, 11/30)。Spamhaus については、DNSRBL 話な話ですね。他の話は……
最近では受信側ISPのメールサーバーに大量のSMTPセッションを張って開放しない“セッションハイジャック”なども見られているとのことだ。
つなぎっぱなしですか……。
迷惑メール対策製品を導入しているユーザーの立場から、日商エレクトロニクスの石田弘也氏(セキュリティ事業部部長)が、同社が実際に受けた被害について報告した。日商エレクトロニクスでは、迷惑メール対策製品を導入していたが、想定外の大量の迷惑メール(500万通/月)を送り付けられたために、その製品自体が倒れてしまったらしい。石田氏は、メール配送経路にあるあらゆる機器のパフォーマンスについてはあらかじめ把握しておく必要があるとした。
500万通/月 ≒ 116 通/分 ≒ 2 通/秒 だけど、実際はもっと偏っているのかなあ。
……日商エレクトロニクスの石田さんから情報をいただきました (ありがとうございます)
実際は相当偏っておりまして、数時間の間バースト的に送信される、というのが繰り返されている状況です。
7月の500万通は、その半分ほどが、のべ十数時間の間に送信されたものです。
》 やじうまミニレビュー サンジェルマン「GENTOS エクスプローラ034R」 〜防災グッズとしてのランタン (家電 Watch, 12/4)
》 ウイルスバスター発売15周年を迎えた セキュリティ専業メーカーのこだわりとは (Impress Watch, 11/24)。トレンドマイクロの最大のこだわりは「安売りはしない」なのでは?
》 謎のこだま、無線通信が怪電波の影響を受ける (slashdot.jp, 12/4)。 中国の海南島に OTH レーダーが配備されていて、その電波が悪さをしている模様。
》 情報ネットワーク法学会@つくば大学 おもしろい! (まるちゃんの情報セキュリティ気まぐれ日記, 12/2)。 確かにおもしろそうですね。
》 第1回ばりかた勉強会。 2007.01.13、福岡県春日市、一般 2000 円。 博多一風堂のこってりろん (世界再見) によると、
ちなみに麺の硬さは、
やわからめ→ふつう→かため→ばりかた→はりがね→粉おとし
の順で硬くなっていく。
のだそうだ。
ruby 1.8.5 以前 / 2006-12-04 より前の 1.9 に欠陥。cgi.rb に欠陥があり、特定のリクエストによって DoS となる。 CVE-2006-6303
ruby 1.8.5-p2 / 2006-12-04 以降の 1.9 で修正されている。
Windows 2000 に欠陥。プリントスプーラに欠陥があり、remote から DoS 攻撃を実施できる。exploit。
関連: Windows 2000に不正終了させられるセキュリティ・ホール,検証コードも公表 (日経 IT Pro, 2006.12.04)
SquirrelMail 1.4.0 〜 1.4.9 に欠陥。webmail.php と compose.php に XSS 欠陥が存在する。SquirrelMail 1.4.9a で修正されている他、1.4.9 用の patch が公開されている。CVE: CVE-2006-6142
SquirrelMail - Webmail for Nuts! (葉っぱ日記, 2006.12.04)。expression ねただったのか。
》 ドア補助装置で挟まれ事故 ベンツとシーマでも1件ずつ (asahi.com, 12/3)。やっぱり他社でもあったんじゃん。
》 ボット感染予防推進事業の開始について (IPA ISEC, 12/1)
具体的には、セキュリティベンダに対して、本プロジェクトにて収集したボットを検体として提供し、各社の対策ソフトのパターンファイルに反映させることとします。
予防と言うよりは、対応とか対抗とかと言うべきなのでは。どう見ても予防じゃないよね。
本プロジェクトに参加するベンダは、検体の厳格な管理基準を実施し、我が国内に解析部署がある、我が国で対策ソフトの供給・サービス提供に相当の実績を有していることなどの要件及び手続きを経た我が国法人となります。
「我が国内に解析部署がある」……。該当するのって、もしかしてシマンテックだけ? トレンドマイクロはフィリピンだよね? ……あぁ、国内にリージョナル・トレンド・ラボというのがあるみたい。 経験者採用 募集職種 (トレンドマイクロ)、 求人検索: アンチウイルスQAエンジニア/セキュリティソフト大手企業 (ネオキャリア)
》 タウンミーティング:運営社員の日当、最高10万円 (毎日, 12/1)
内閣府会計課は毎日新聞の取材に「初年度でノウハウもなく、企画や運営を担ってもらっていた。事務局をシンクタンクなどが行う場合も同程度以上の費用がかかる」と説明している。
ボラれている、ということが理解できないのか。 それとも、キックバックがあるからボラれていることに気がつかないフリをしているのか。
》 『ビットディフェンダー・アンチウイルススキャナ for Unices』販売開始 Linux, FreeBSD上で自由自在に実行できるアンチウイルススキャナ (ソフトエイジェンシー, 12/1)。個人での利用は無料だそうで。
》 「ユーザーがHTMLを埋め込めるWebサイトには注意」---McAfeeが警告 (日経 IT Pro, 11/30)。「ユーザーがHTMLを埋め込める欠陥のある web サイト」 「XSS 脆弱性のあるサイト」も同じ意味になるわけで。
》 US DHS banking alert (SANS ISC, 12/1)、 U.S. warns financial firms of al Qaeda threat (CNN, 11/30)
》 もうパイロットは必要ありません、英国防省が一般旅客機の完全無人飛行実験に成功 (technobahn, 11/30)。9.11 陰謀論な人が喜びそうなニュースだな。 それにしても、technobahn ってどうしてこう、まぎらわしい写真ばかり載せるのだろう。
》 Wii リモコン“手離れ” 米ネットで話題に (毎日, 12/1)、 発売直前、WiiとYouTubeの強烈な関係 遊ぶ前には、ストラップを忘れずに! (日経 BP, 12/1)。ストラップがあるんだ。へぇ〜
》 情報セキュリティの人材育成に関する報告書案が公開,パブリックコメントを募集 (日経 IT Pro, 11/30)
》 JEITA、リチウムイオン電池の安全性に関するQ&A集を公開 (日経 IT Pro, 11/30)
》 NGNはIP電話にとって吉か凶か (日経 IT Pro, 12/1)
》 モントリオール市近郊で道路橋が崩落して5人死亡 (日経 KEN-Plats, 11/21)
》 [openmya:036813] Re: IEでのダウンロードな日本語ファイル名。 IE7にオンライン・ストレージやWebメールで日本語ファイル名が化ける不具合 の話。 ♪一人上手と呼ばないで〜 (中島みゆき)
》 残業代11.6兆円が消失する?! 国民的議論にならないまま着々と進む労働法制の大改革 (日経 BP, 12/1)。残業という概念のある人はがんばってください。
》 Phinding Phish: An Evaluation of Anti-Phishing Toolbars (CMU)。複数の Anti-Phishing ツールバーを検証している。
》 目黒区議会が大混乱、公明党区議団は総辞職 東京 (asahi.com, 11/30)、[AML 10804] 政務調査費 疑惑は目黒区だけではない!
》 [AML 10803] 【北九州市生活保護問題】テレビ朝日と内部告発職員に激励を!。 当該の番組を見ていないのであれなのだが、ぐぐったら、 北九州市生活保護問題現地実態調査/まとめ (北九州市生活保護問題全国調査団, 10/25) が hit した。
》 RoHS指令は姿を変え 世界に飛び火 (日経 Tech On, 12/1)
》 大阪高裁 住基ネット離脱認める (まるちゃんの情報セキュリティ気まぐれ日記, 12/1)
》 雑誌の付録CD/DVDに収録されている体験版のバージョンは最新なのか (Semplice, 11/18)
》 ウイルス対策ソフトメーカーは、デジタル署名・コードサイニング証明書が無いマルウェア対策ツールを配布するべきではない (Semplice, 11/26)
アンチウイルスソフトメーカーが配布する、ソフトウェアの体験版プログラム・総合駆除ツール類・個別の駆除ツール類のデジタル署名を調べてみた。
幾つかのメーカーでは、体験版ファイルにデジタル署名が無かったり、また署名者名がどこの誰なのかわからないようなデジタル署名であった。
体験版ファイルと比較し、メーカーが提供するその他の駆除ツールではコードサイニング証明書が無い事例が多かった。
》 古い定義ファイル・エンジンで、ウイルスはどれだけ検出できるのか - アンチウイルスソフト評価 (Semplice, 11/30)
》 首都圏の改札、Suica通行不能に (slashdot.jp, 12/1)。『不具合が起きたのは「日本信号」製の改札機』だそうですが、日本信号のサイトには 12:00 の時点では何の情報もありませんね。
》 [資料]共謀罪、米国・国務省から日本政府への書簡 (保坂展人のどこどこ日記, 11/30)
》 著作権法改正、厳罰化とネット規制を考える (保坂展人のどこどこ日記, 11/30)
議員会館に帰って、文化庁著作権課の著作物流通推進室長を呼んで、法案の説明を聞いた。私の頭には、数日前に話題にした「著作権法改正を検討中の違法著作物のダウンーロ−ド規制・罰則化」が頭にあったからだ。今回の法改正は、IPマルチキャスト放送に対応することを主な内容としていたが、思わずうなった内容があった。なんと、個人罰則が懲役5年以下・罰金500万以下から、10年以下・罰金1千万以下にひきあげられるというのだ。
そんな話があったとは……。
「いや、そんな個人を縛るなんて考えていませんよ」と穏やかな表情で室長は言う。それなら、明日の午前9時30分から開かれる文部科学委員会で、11時 38分から15分間質問に立つので、その場で明言してもらいたいと申し入れたが、どういう答弁が出てくるか。ダウンーロード禁止で罰則となれば、メールの添付ファイルが違法コピーだった場合に、すでに「犯罪」となってしまうおそれがある。ディスプレイにファイルが表示される段階で、ハードディスクが読み込んでしまっているからだ。あまりにも大きな問題で、インターネットの世界でも大議論を巻き起こすこと必至だろう。その議論を来年以降に控えて、法定刑を倍に5年から10年にするのは、順番が逆ではないか。
確かに……。
私は危惧を感じている。なぜなら、法務委員会で闘っている共謀罪の「組織的犯罪」の想定事例に、「海賊盤CDを頒布することを目的として集合し、違法コピーをした著作物を売って利益を得ているケース」を法務省が例示していたことを思い出したからだ。エッ? と驚くが「著作権法違反」も共謀罪の対象犯罪となったのだ。「美しい国内閣」は、知らず知らずのうちに強権的な威力を国民の私生活に対してまでふるい、ネット上のやりとりの監視が当たり前になり、何をするにも「これは犯罪にならないか」を意識しなければ判断できないような窒息社会に突進しているのではないか。
実はここにも 共謀罪。
[SA23143] KOffice PowerPoint Files Integer Overflow Vulnerability。 KOffice 1.6.1 で修正されているそうで。
[Full-disclosure] iDefense Security Advisory 11.30.06: Multiple Vendor libgsf Heap Overflow Vulnerability。 libgsf (GNOME Structured File Library) 1.14.0 で欠陥が確認され、1.14.2 で修正されたそうな。 NVD: CVE-2006-4514
[Full-disclosure] NetBSD FTPD and ports ***REMOTE ROOOOOT HOLE***、 Re: [Full-disclosure] NetBSD FTPD and ports ***REMOTE ROOOOOT HOLE***。 tnftpd / lukemftpd に [COVERT-2001-02] Globbing Vulnerabilities in Multiple FTP Daemons を彷彿とさせる欠陥がある? CVE-2006-1445?
MOKB
CVE-2006-6169。 GnuPG 1.4 / 2.0 に buffer overflow。 GnuPG 1.4 and 2.0 buffer overflow に patch が示されている。
CVE-2006-6164。 [SA22993] OpenBSD ELF ld.so Environment Cleaning Vulnerability の話。patch が公開されている。
CVE-2006-6146。 Haru Free PDF Library 2.0.7 以前に buffer overflow する欠陥。 Haru Free PDF Library 2.0.8 (libharu2) で修正されている。
CVE-2006-4518。WinGate 6.1.4 以前に、DNS query で DoS になる欠陥がある模様。
JVN#08494205: Chama Cargo におけるクロスサイトスクリプティングの脆弱性。 ChamaCargo v4.37 以上で修正されているそうです。
GnuPG 1.4.6 / 2.0.1 登場。GnuPG new versions-upgrade now (SANS ISC)。CVE-2006-6235 が修正されているそうで。
a href="http://mail-index.netbsd.org/netbsd-announce/2006/12/14/0001.html">NetBSD Security Advisory 2006-027: libc glob(3) buffer overflow。ftpd の件と思われ。
関連: Workstationサービス NetpManagerIPCConnect バッファオーバーフロー脆弱性 (住商情報システム / eEye)。高橋さん情報ありがとうございます。
↑の mod_tls 話は CVE-2006-6170 として分類されたみたい。これとは別に、CVE-2006-6171 というものもあるそうだ。でもよくよく見ると、CVE-2006-6171 は DISPUTED 扱いですね。
関連: アドビ システムズ社の Adobe Reader と Acrobat の脆弱性について (警察庁, 2006.11.30)
 私について